在这篇博客文章中,我将向您展示如何配置 Zabbix,通过 Zabbix HTTP agent 监控项并结合基于证书的身份验证,安全地采集 Docker API 指标。本指南将介绍如何配置 Docker API 和 Zabbix server 端,以更安全地采集数据。
将 Docker API 的数据采集到 Zabbix
默认情况下,出于安全考虑,Docker API 使用非网络套接字,这样做有几个充分的理由。不建议通过 TCP 将 Docker 环境暴露给 localhost,更不建议将其暴露到互联网。在没有任何安全防护的情况下将 Docker API 暴露到互联网,无异于给黑客送上免费午餐,因为任何能够访问您的 Docker API 的人(包括机器人程序)也都能利用它执行恶意操作(进行更改、启动恶意容器、试图接管您的环境,以及造成各种危害)!
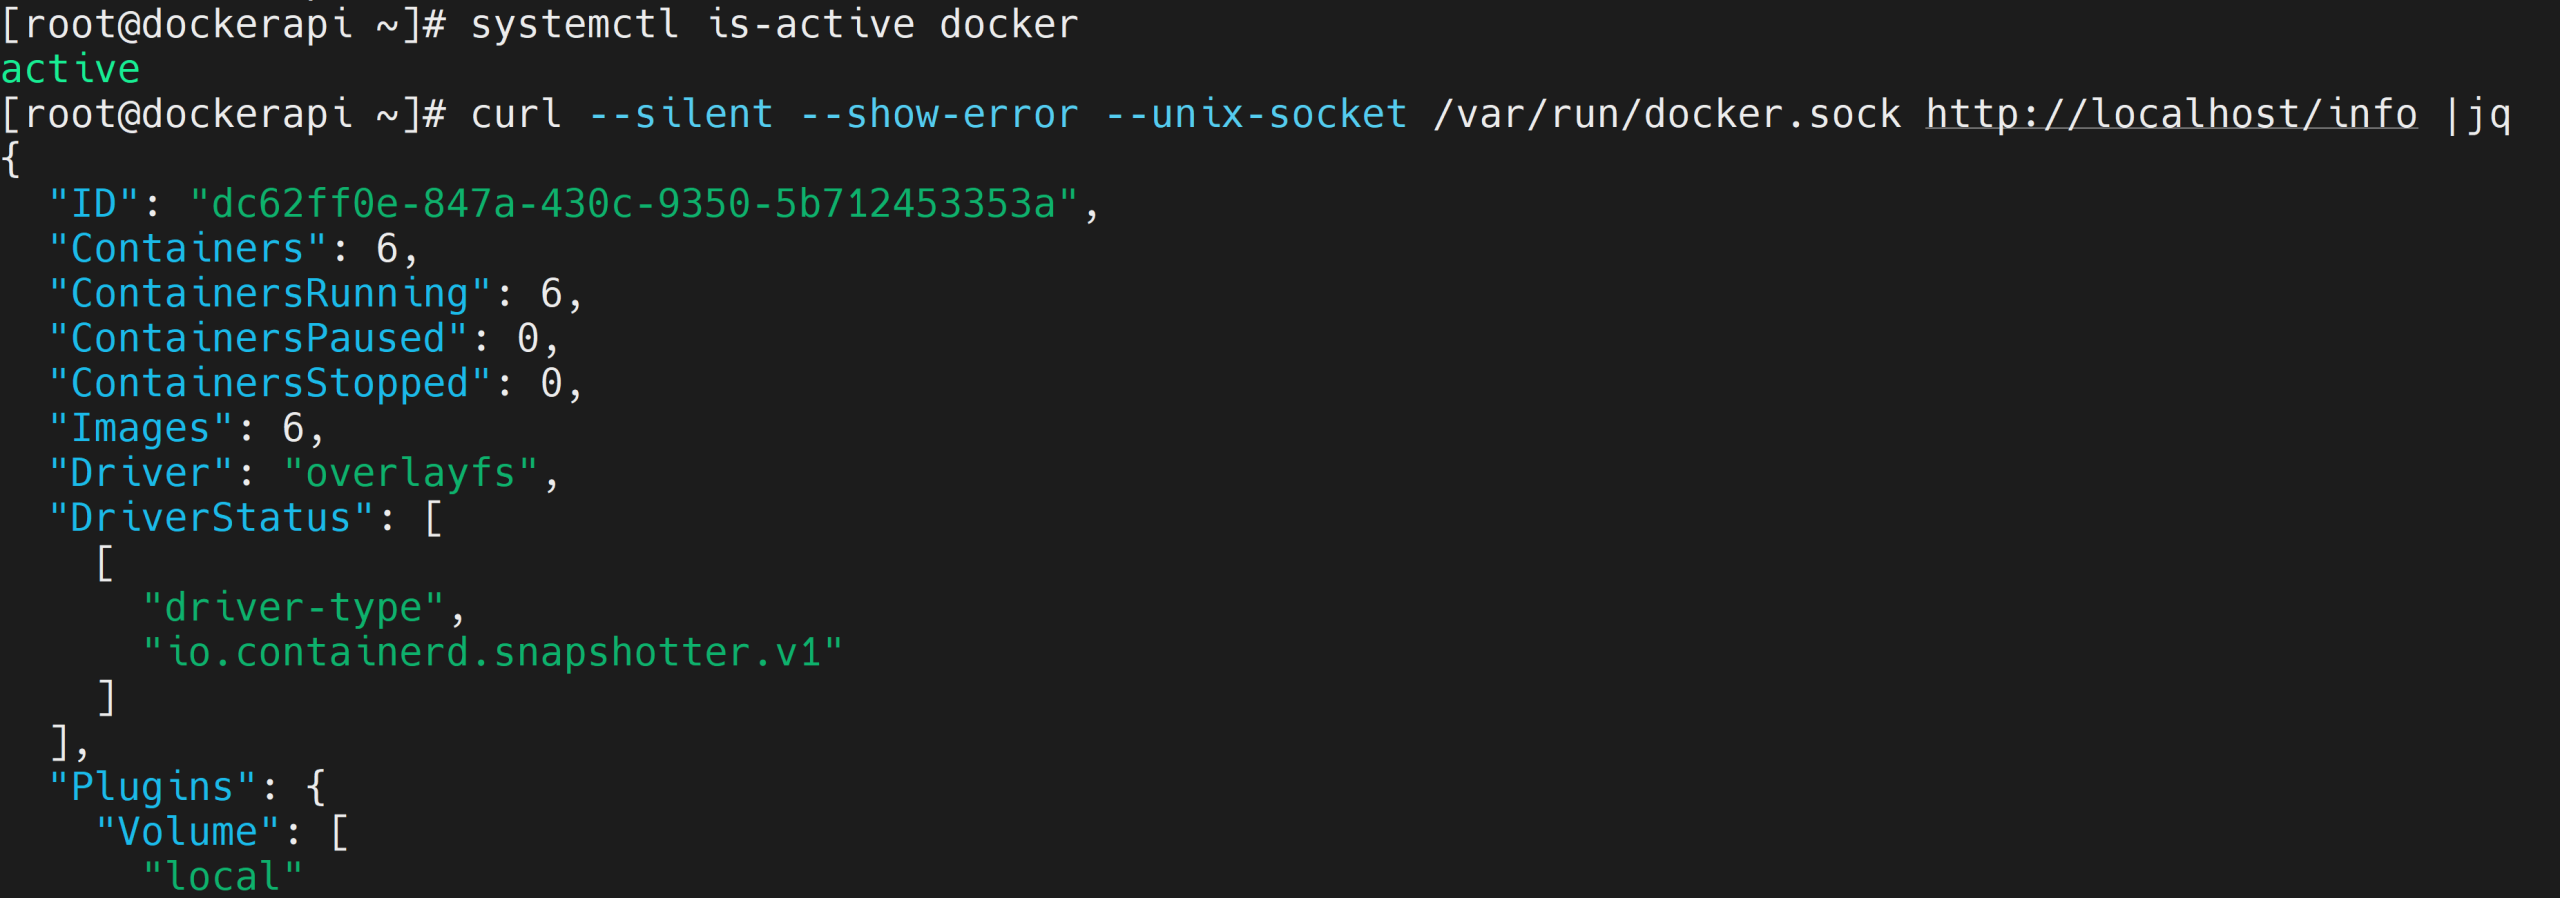
因此,请务必加强环境的安全性,并自行判断如何使用本指南。此外,请配置防火墙,确保只有 Zabbix server 能够访问 Docker API 端口!默认情况下,您可以运行 curl 命令,检查 Docker 服务是否处于活动状态,以及能否从 Docker API 获得响应:
# systemctl is-active docker
# curl --silent --show-error --unix-socket /var/run/docker.sock http://localhost/info |jq
为 Docker 和 Zabbix server 生成证书
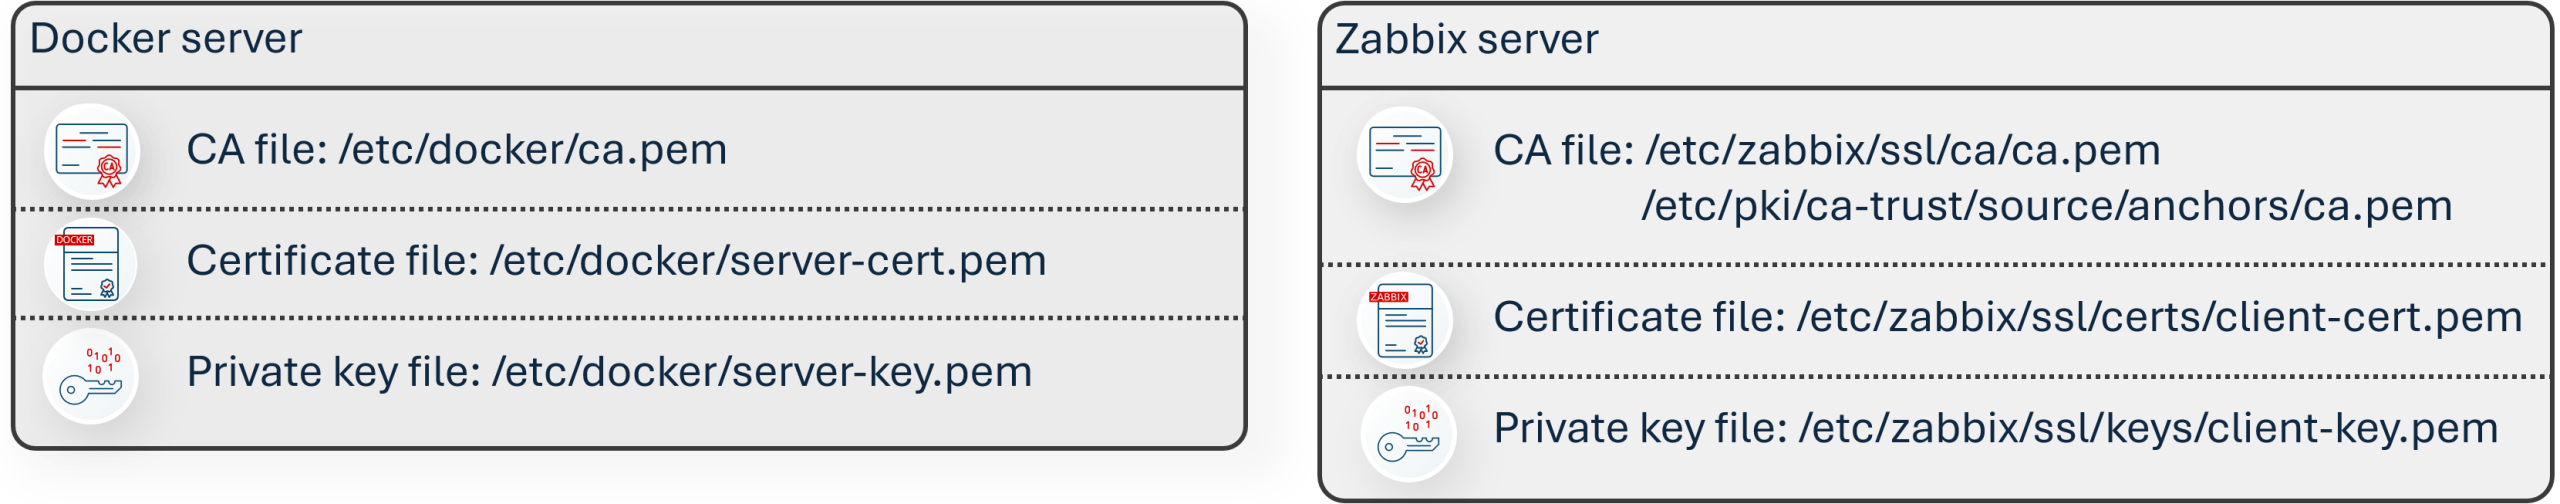
您可以选择适合这项工作的工具,例如使用 HTTP agent 发送 Docker API 请求,并配合适当的基于证书的身份验证。您需要:CA 私钥和 CA 证书;Docker 服务器的私钥和证书;Zabbix server 的私钥和证书(为简单起见,您可以在 Docker 服务器上生成所有这些文件,然后将相应的文件复制到 Docker 服务器和 Zabbix server 的目录中)。
生成证书文件时可参考以下指南:https://docs.docker.com/engine/security/protect-access/#use-tls-https-to-protect-the-docker-daemon-socket.
部署证书文件并配置服务
在 Docker 服务器上,将 CA 和服务器证书文件复制到 /etc/docker 目录:
# cp -v {ca,server-cert,server-key}.pem /etc/docker
Docker 守护进程还需要一个包含附加设置(允许 TCP/Unix 套接字、TLS 选项)的 JSON 配置:
# nano /etc/docker/daemon.json
{
  "hosts": ["tcp://0.0.0.0:2376","unix:///var/run/docker.sock"],
  "tls": true,
  "tlsverify": true,
  "tlscacert": "/etc/docker/ca.pem",
  "tlscert": "/etc/docker/server-cert.pem",
  "tlskey": "/etc/docker/server-key.pem"
}
我们需要为 Docker 服务添加覆盖配置,从 Docker systemd 服务中移除 Unix 套接字,然后重新加载守护进程,并重启 Docker 服务。
# mkdir -p /etc/systemd/system/docker.service.d
# nano /etc/systemd/system/docker.service.d/override.conf
[Service]
ExecStart=
ExecStart=/usr/bin/dockerd
# systemctl daemon-reload
# systemctl restart docker
在 Zabbix server 端,为证书文件创建目录。然后,从 Docker 服务器复制相关的证书文件。在我的环境中,所有证书文件都是在 Docker 主机上生成的(请将 scp 命令中的 docker 替换为 Docker 服务器的 IP/DNS 名称):将 ca.pem、client-cert.pem、client-key.pem 复制到各自的目录中,并更改它们的权限。
# mkdir -pv /etc/zabbix/ssl/{ca,certs,keys}
# scp root@docker:/root/dockercerts/ca.pem /etc/zabbix/ssl/ca/
# scp root@docker:/root/dockercerts/client-cert.pem /etc/zabbix/ssl/certs/
# scp root@docker:/root/dockercerts/client-key.pem /etc/zabbix/ssl/keys/
# chmod -v 0400 /etc/zabbix/ssl/keys/client-key.pem
# chmod -v 0444 /etc/zabbix/ssl/ca/ca.pem /etc/zabbix/ssl/certs/client-cert.pem
# chown zabbix:zabbix -R /etc/zabbix/ssl
检查能否在 Zabbix server 上通过 HTTPS 请求从 Docker 服务器获取数据(请将 $HOST 替换为您的 Docker 服务器地址):
# curl -sS https://$HOST:2376/info \
  --cert /etc/zabbix/ssl/certs/client-cert.pem \
  --key /etc/zabbix/ssl/keys/client-key.pem \
  --cacert /etc/zabbix/ssl/ca/ca.pem |jq
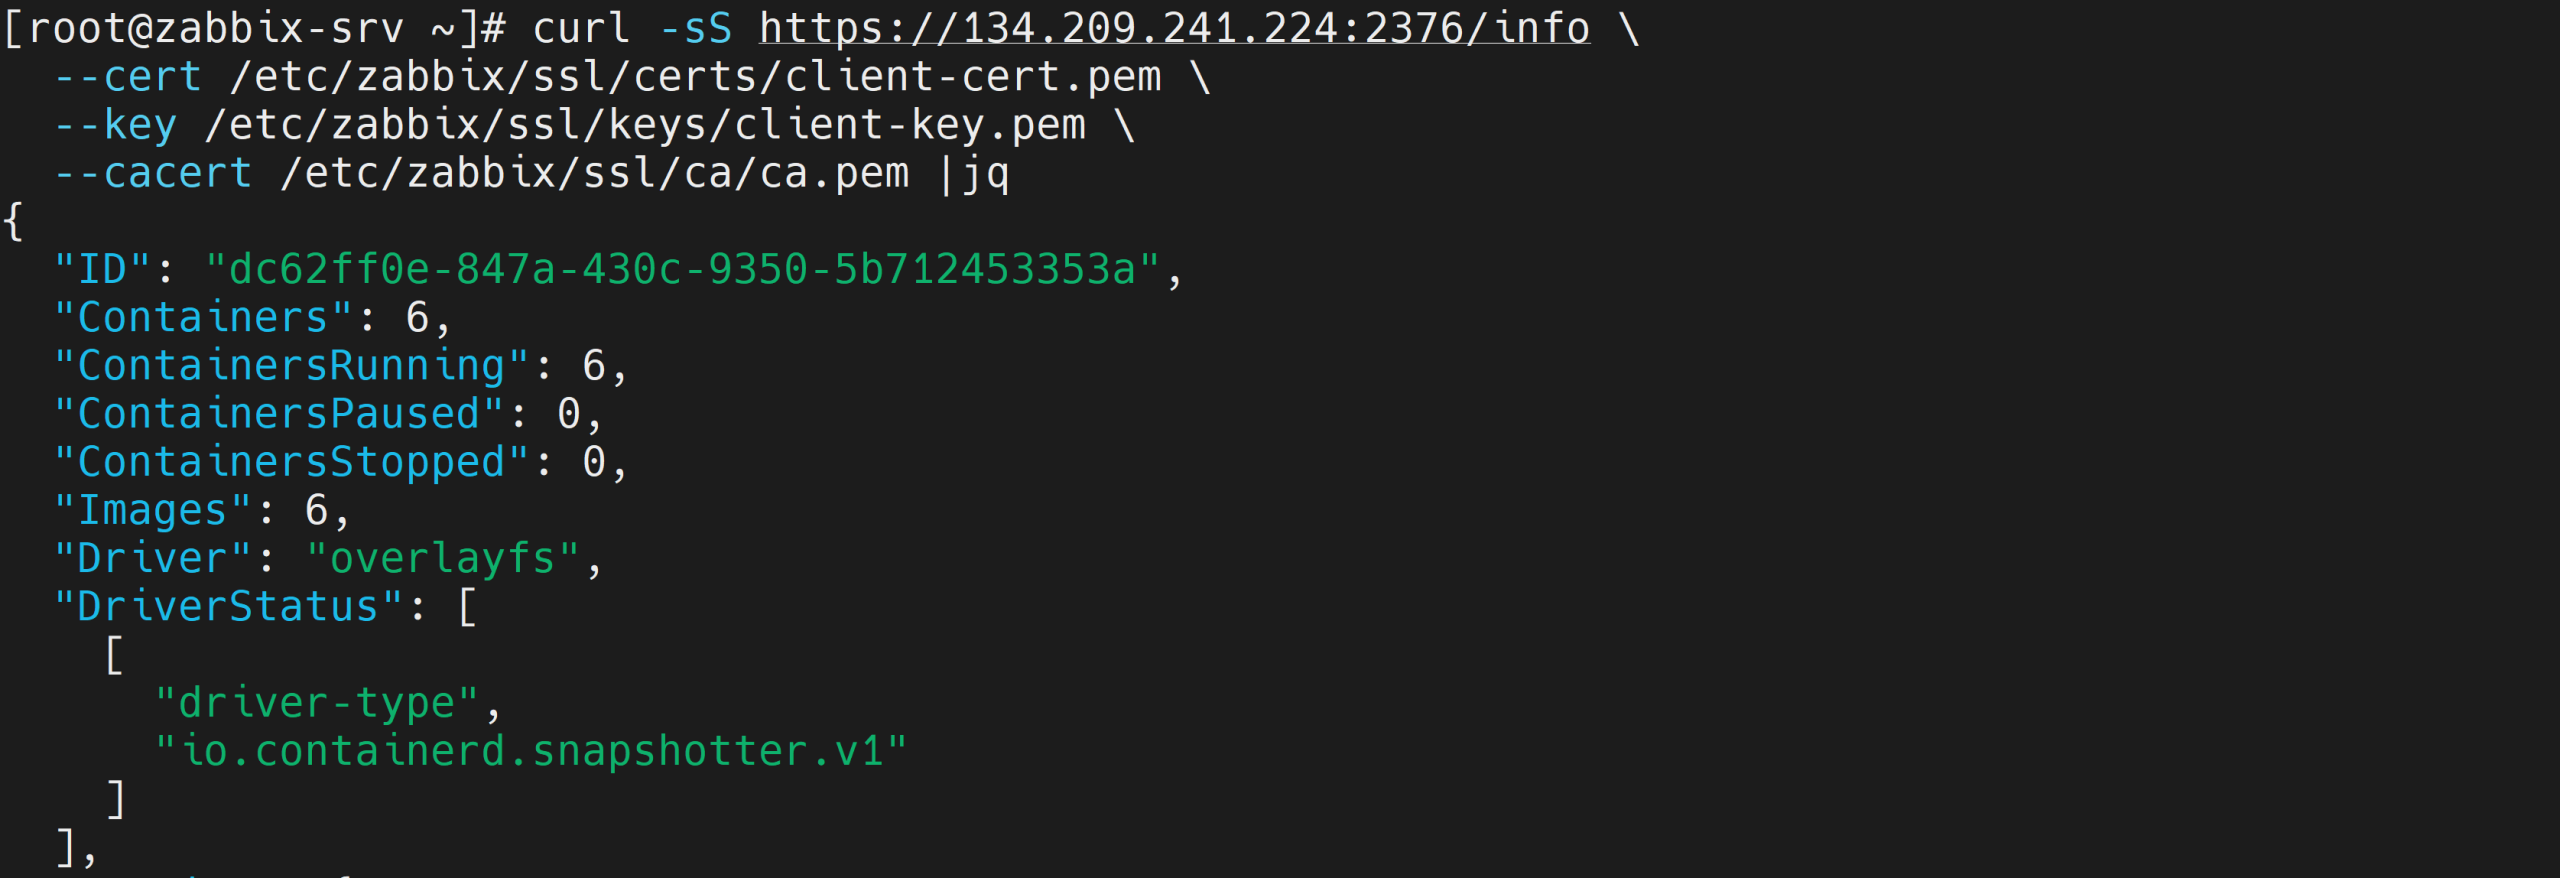
如果到目前为止一切正常,接下来就可以修改 Zabbix server 配置文件,指定证书文件目录的位置。之后,重启 Zabbix server 服务。
# nano /etc/zabbix/zabbix_server.conf
SSLCertLocation=/etc/zabbix/ssl/certs
SSLKeyLocation=/etc/zabbix/ssl/keys
SSLCALocation=/etc/zabbix/ssl/ca
# systemctl restart zabbix-server
您还需要将 Docker CA 文件复制到受信任的 CA 目录,并更新 CA 列表。
# cd /
# cp /etc/zabbix/ssl/ca/ca.pem /etc/pki/ca-trust/source/anchors/
# update-ca-trust extract
在 Zabbix 前端配置监控
如果您读到这里,觉得工作量太大,或者这种方法在您的环境中不可行(公司政策或其他技术限制),请不要这么快就气馁!还有另一种方法可以获取指标,无需更改 Docker 配置、创建证书或修改 Zabbix server 配置文件:只需使用 SSH agent 类型的监控项来采集数据。
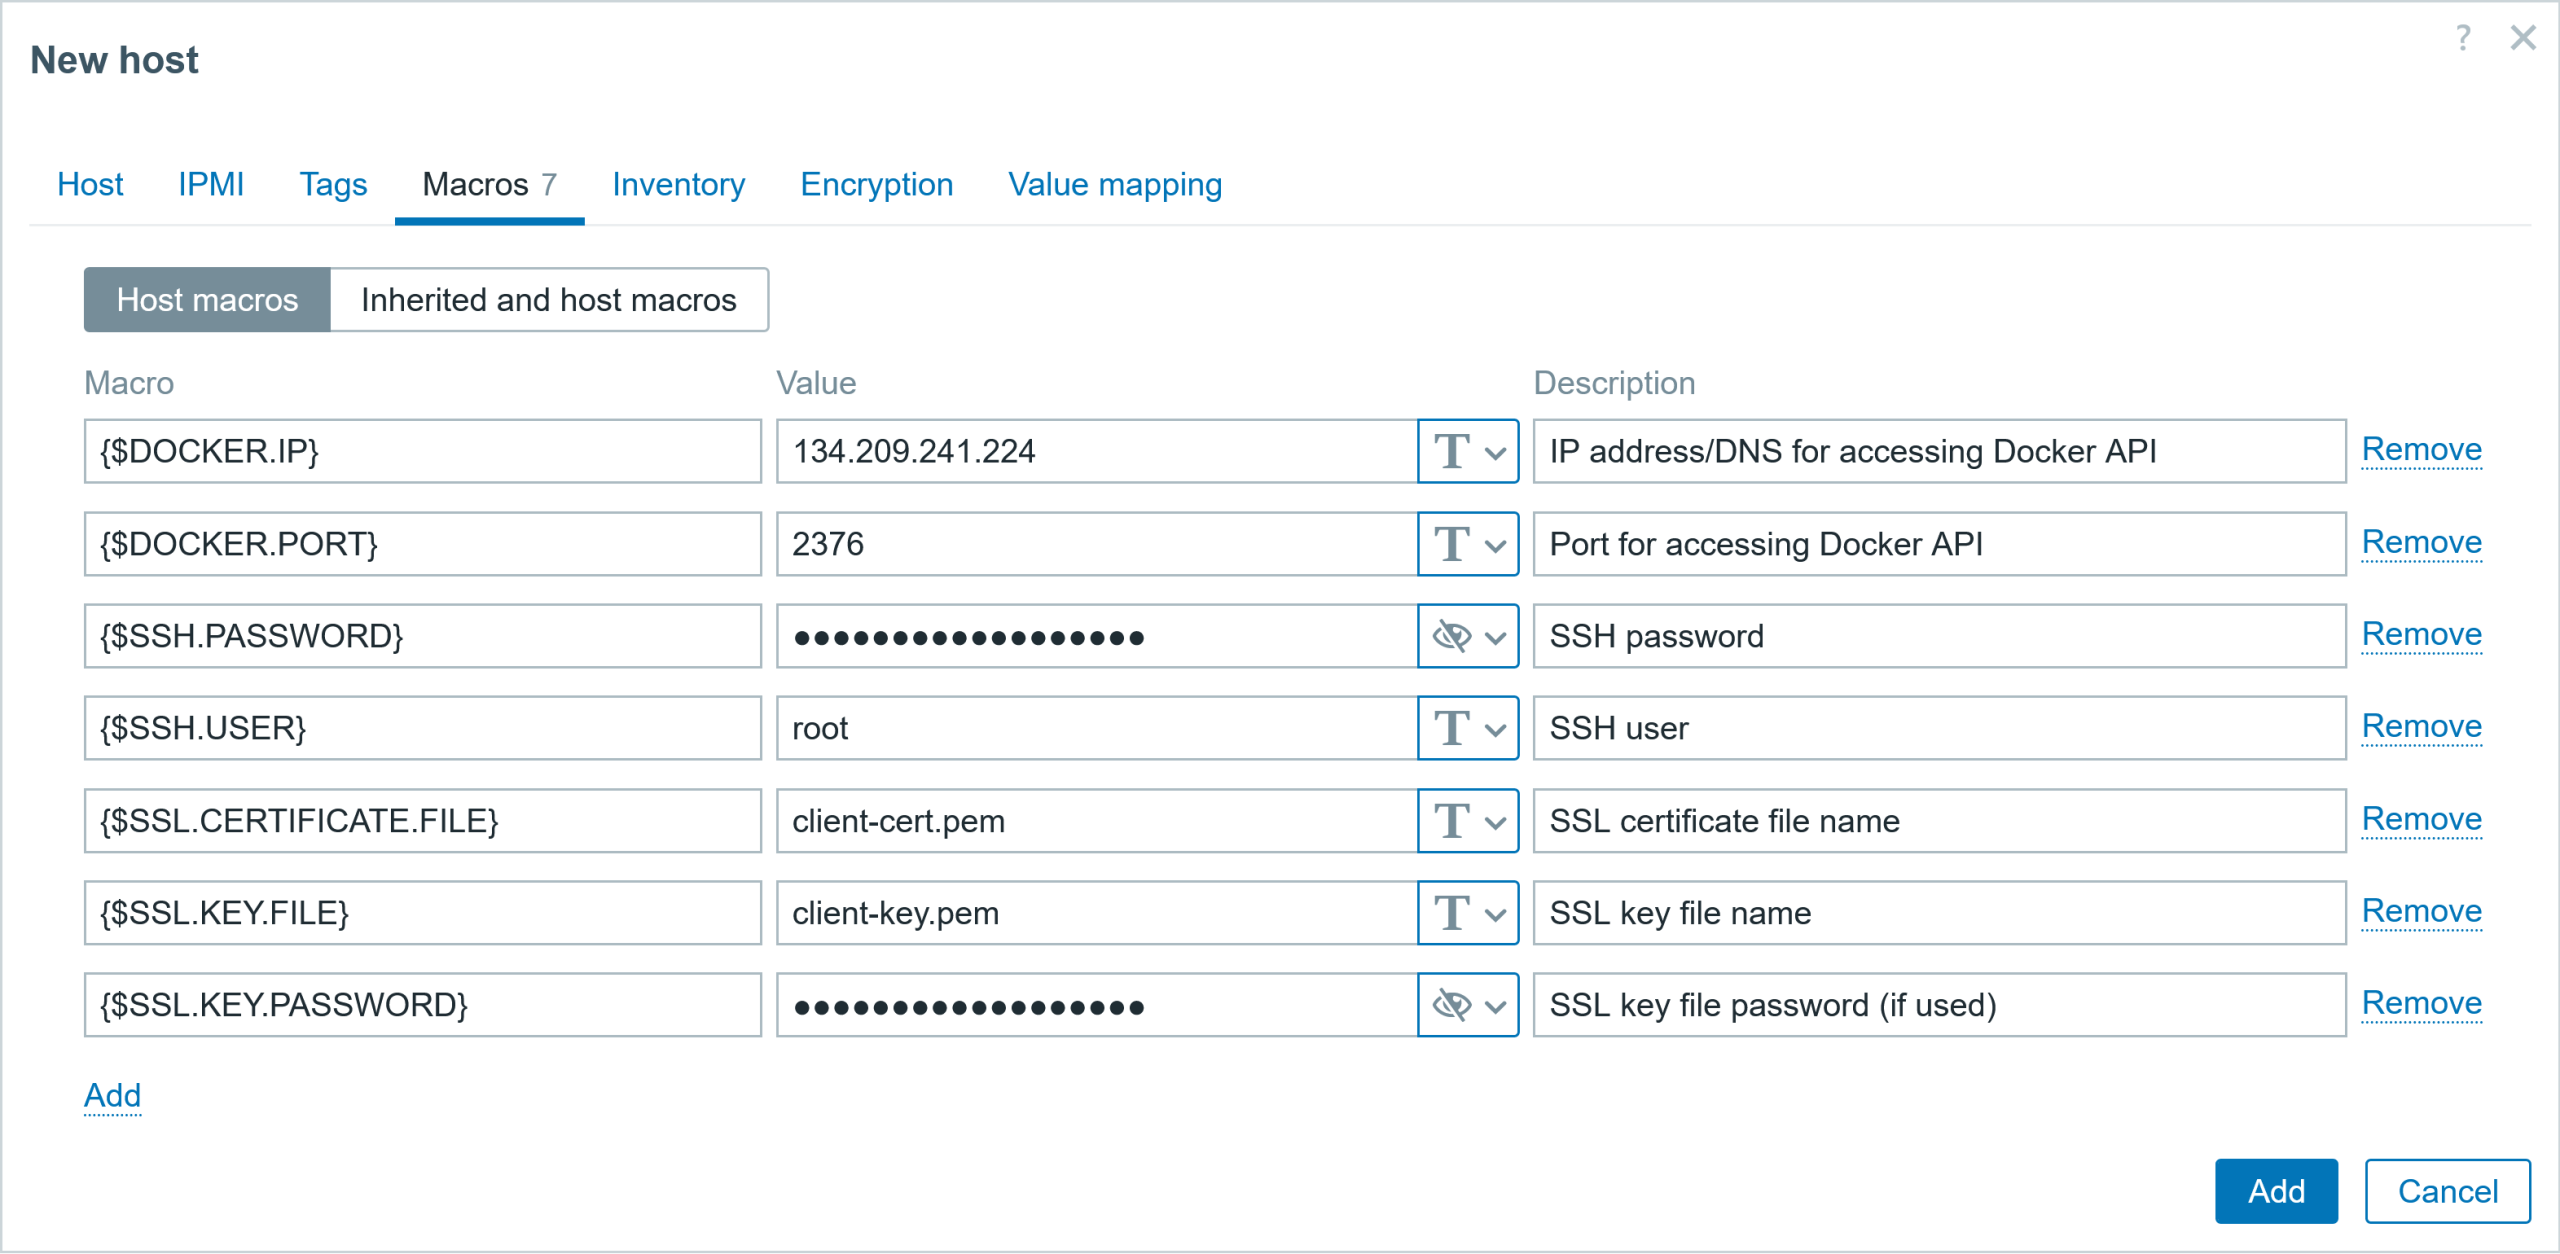
为了给这两种方法做好准备,我将创建一个带有多个用户宏的主机,这些用户宏将存储 IP 地址、端口、SSH 用户、SSH 密码和 SSL 证书信息。

简单的方法:SSH agent 监控项
但是,如果公司政策禁止安装额外的应用程序(例如 Zabbix agent)来采集数据(或者禁止更改 Docker 配置设置,如本例所示),该怎么办?在这种情况下,您可以使用其他看似更简单的方式来采集指标,例如使用 SSH agent 监控项。
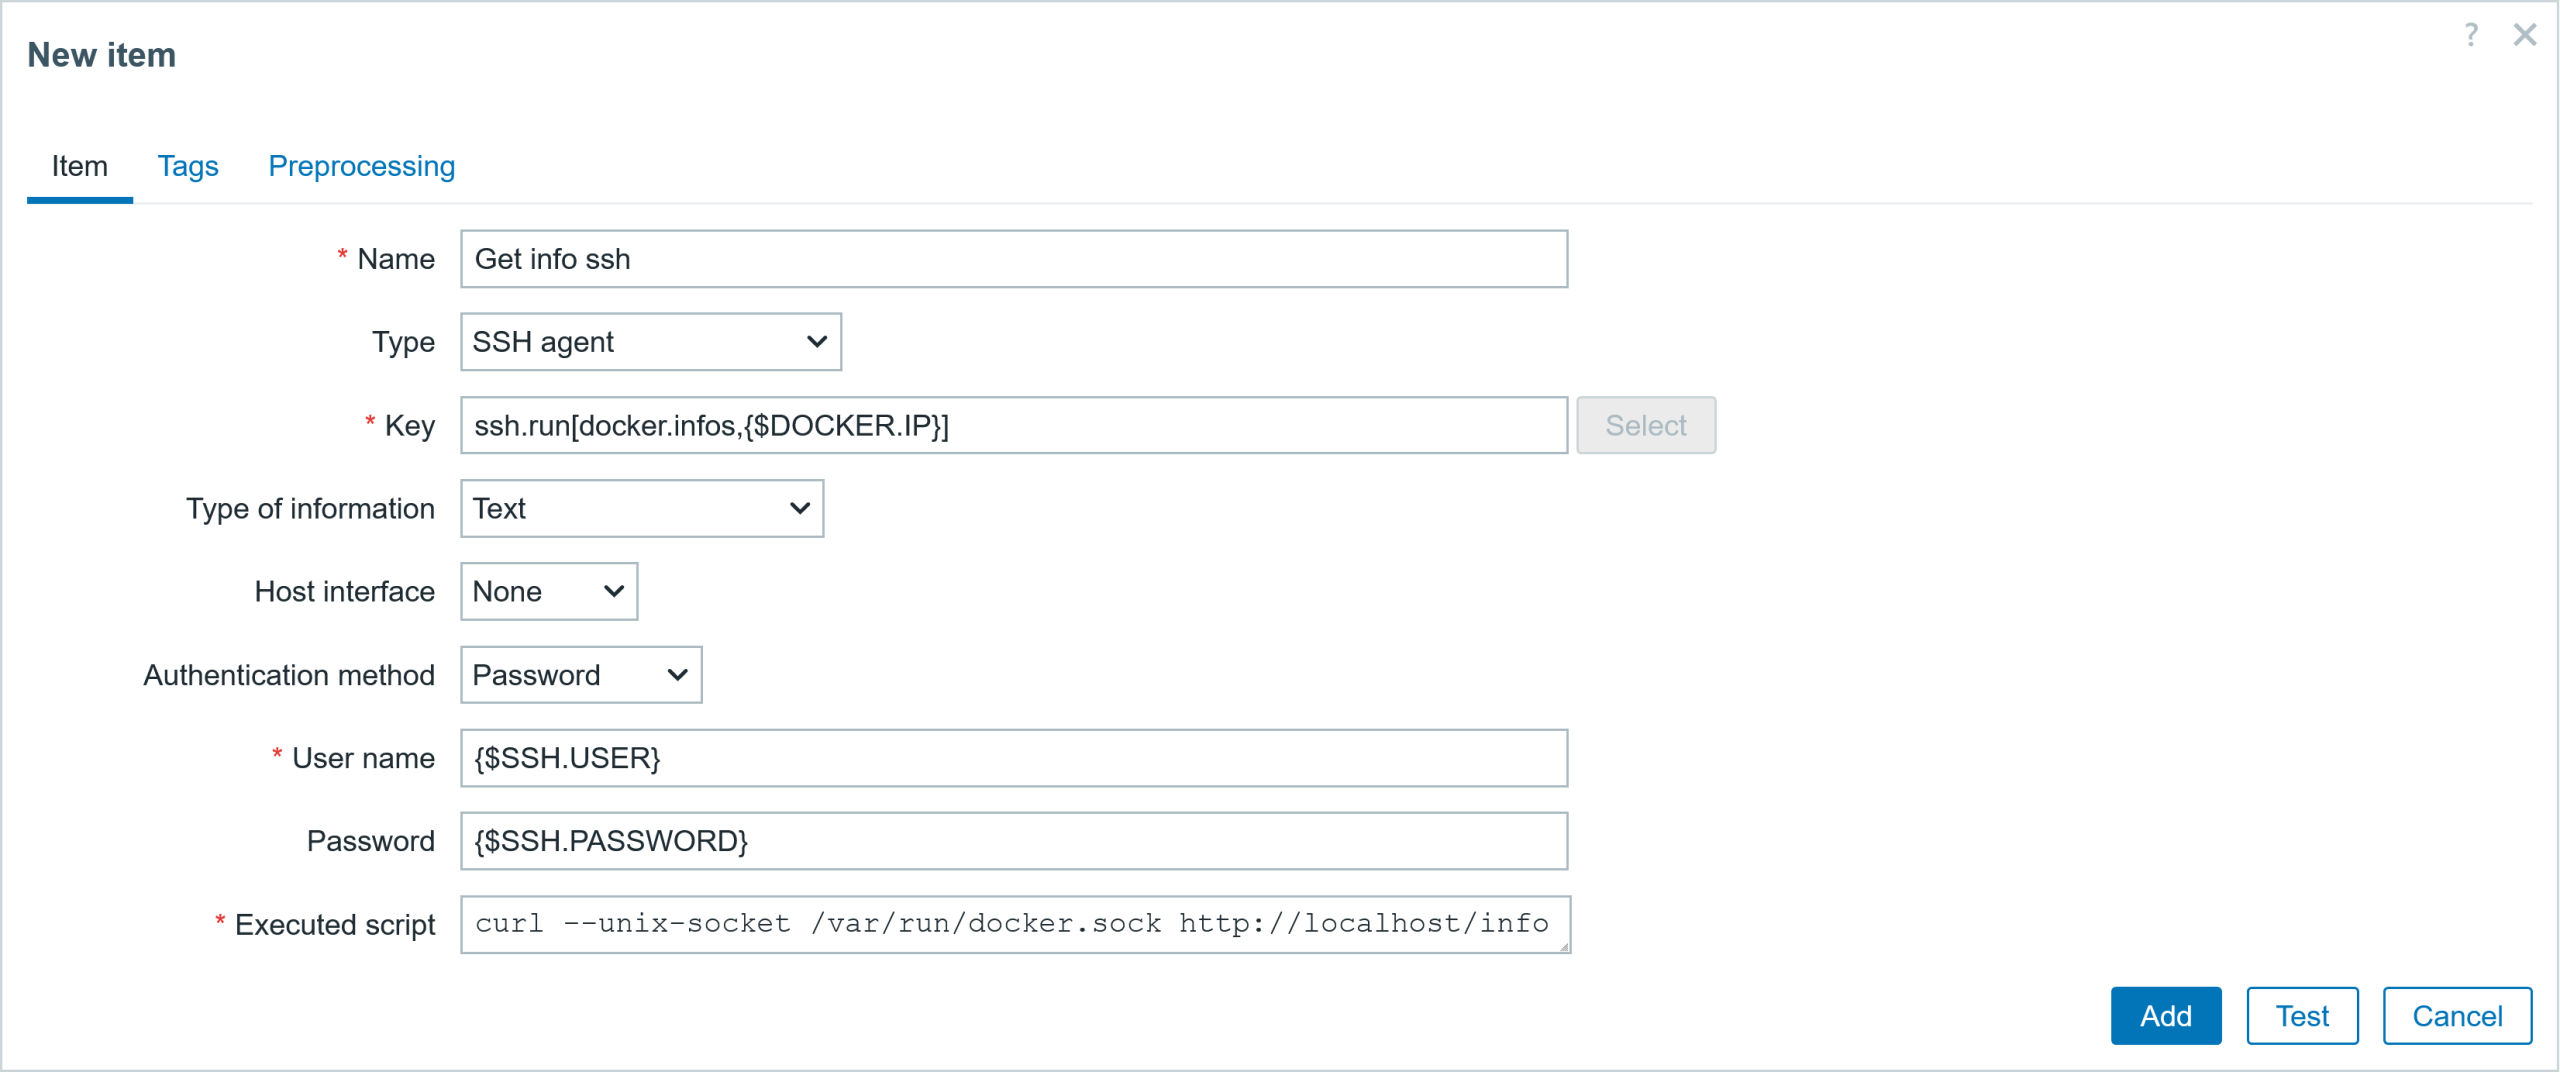
如果您手里唯一的工具是一把锤子(SSH 访问),那么您往往会把每个问题都看成钉子。“东西没坏就别修”这句老话在这个时代依然盛行!在这种情况下,请创建一个 SSH agent 类型的监控项。在监控项键值中指定 IP 地址和 SSH 端口,指定 Docker 主机的用户名和密码,并指定用于采集数据的命令。对于这些字段,我将使用之前定义的用户宏。
以下是 SSH 监控项的配置示例:
Host: Docker server items
Item #1
  ▪ Name:          Get info ssh
  ▪ Type           SSH agent
  ▪ Key:           ssh.run[docker.infos,{$DOCKER.IP}]
  ▪ Type of inf:   text
  ▪ Username:      {$SSH.USER}
  ▪ Password:      {$SSH.PASSWORD}
  ▪ Ex. script:    curl --unix-socket /var/run/docker.sock http://localhost/info
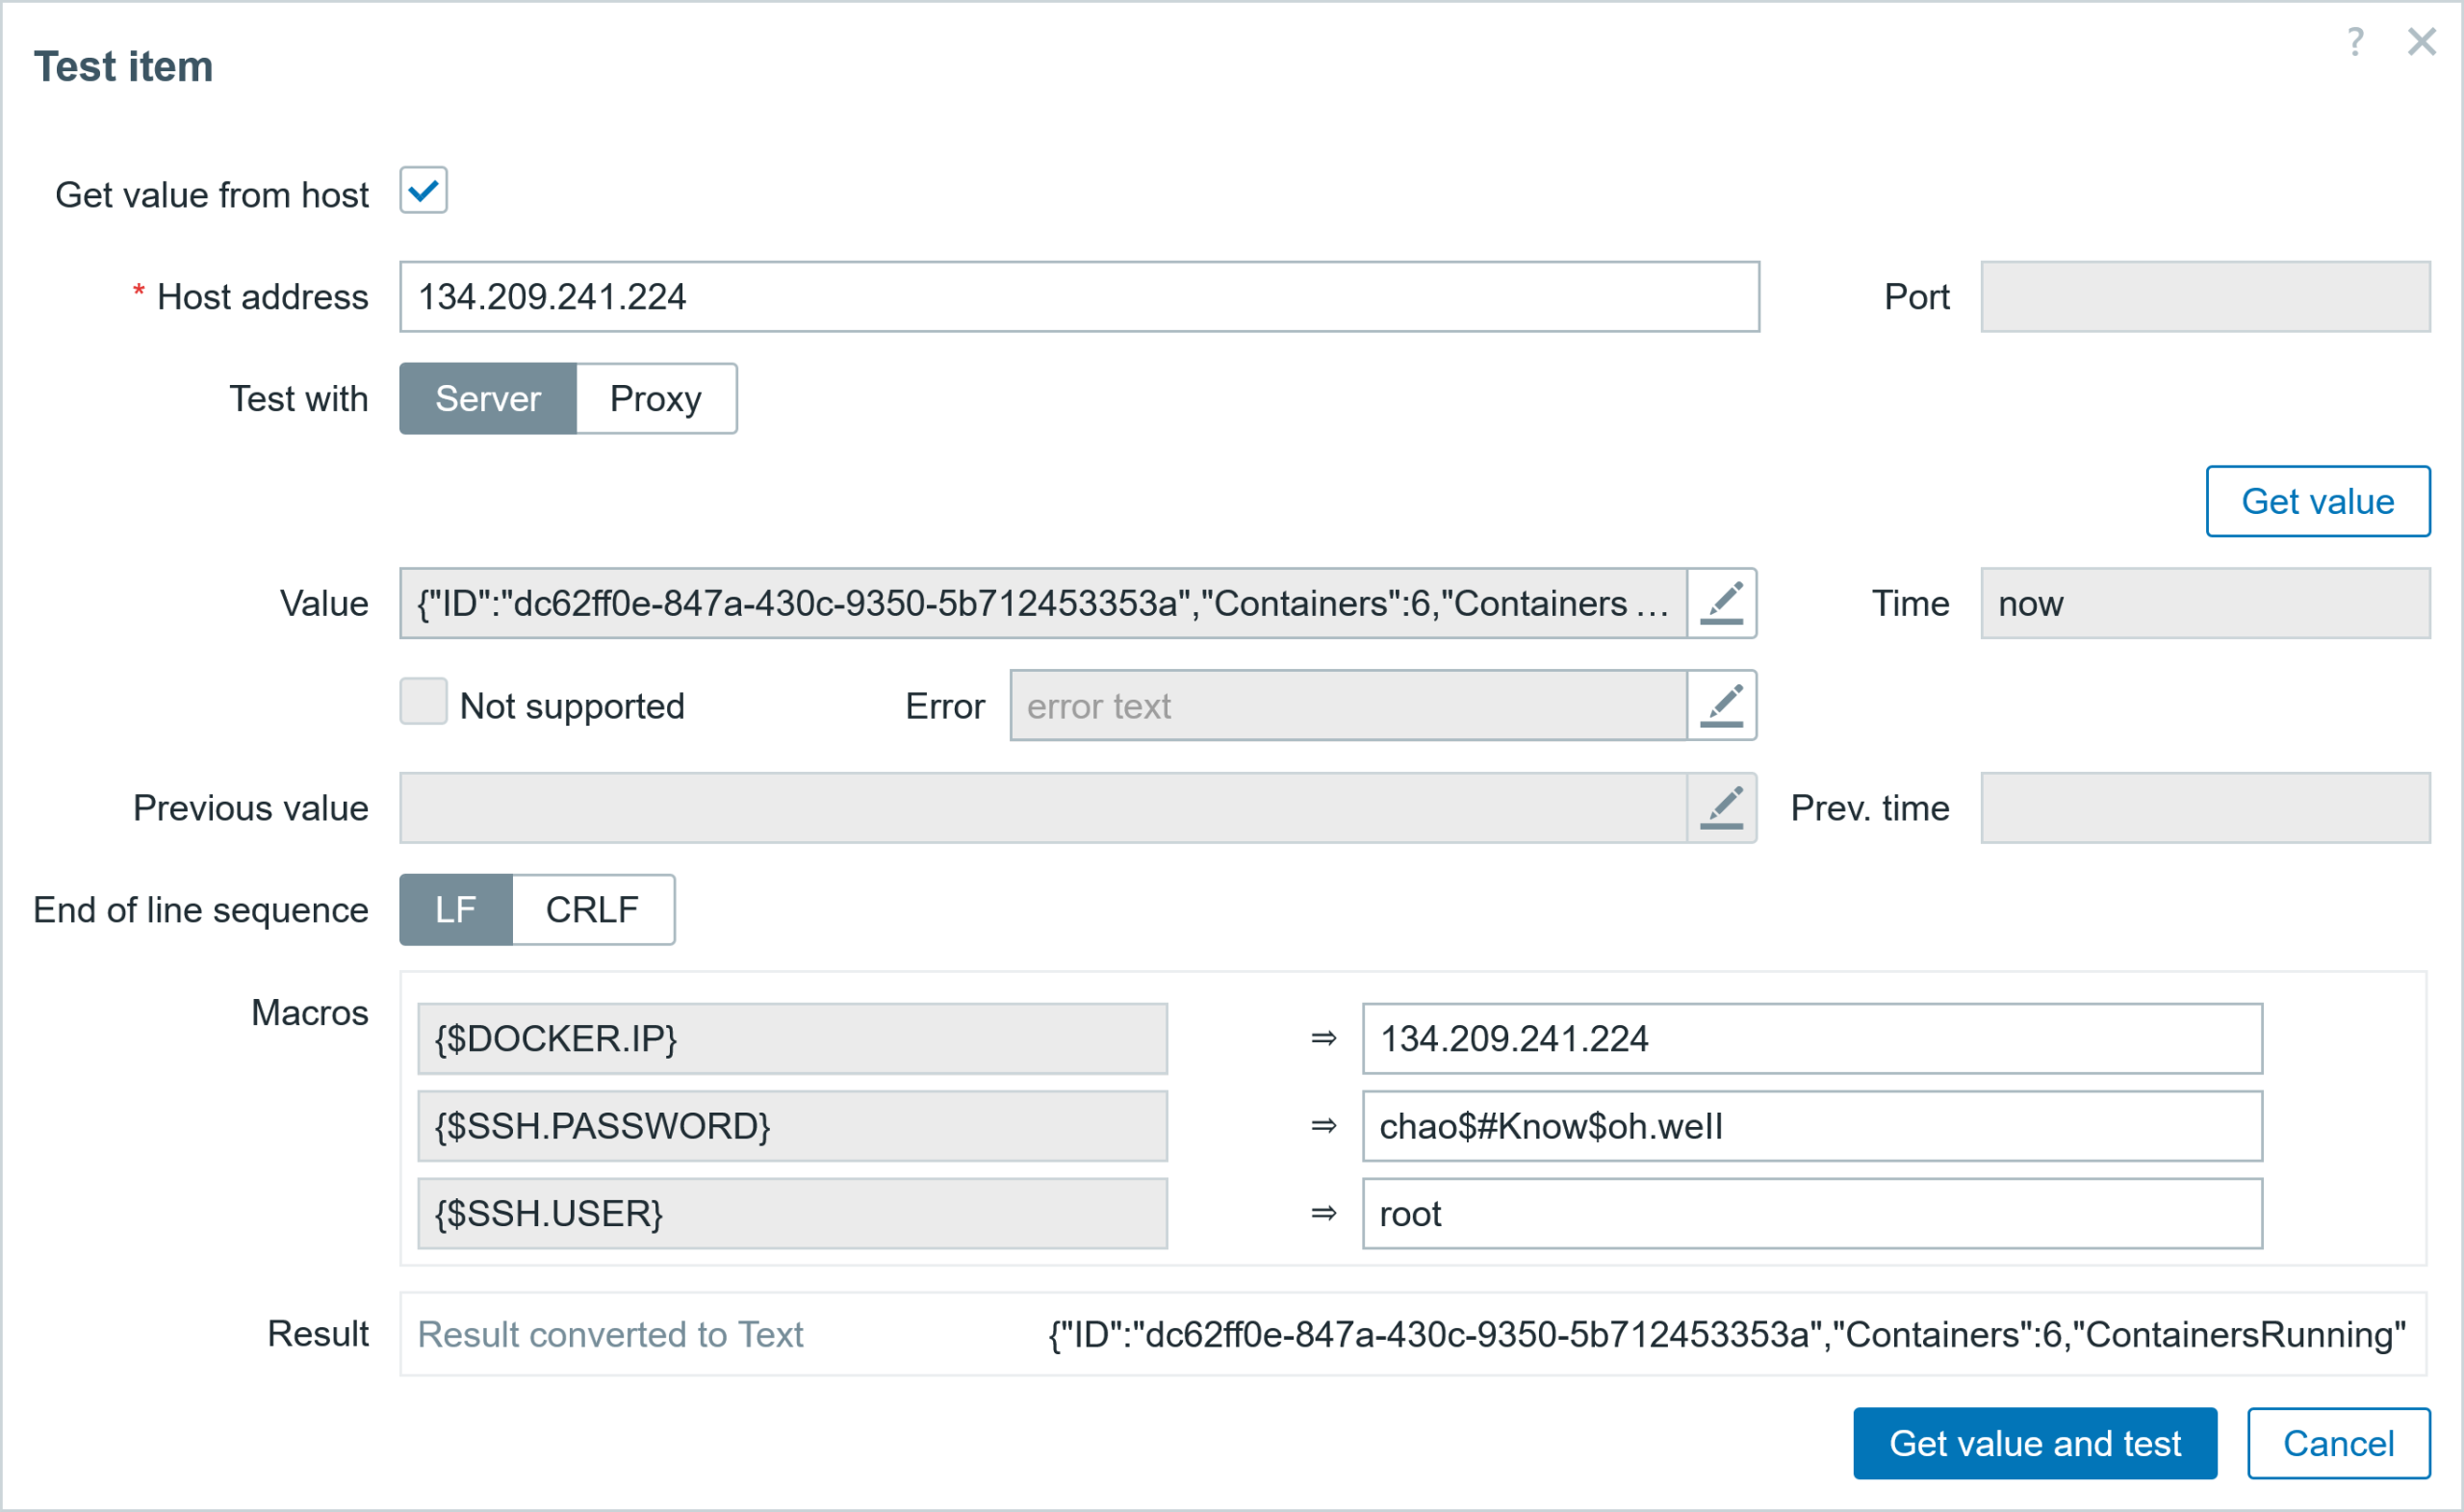
您还可以测试该监控项,并获取与图 1 所示相同的 JSON 格式数据。
正确的方法:HTTP agent
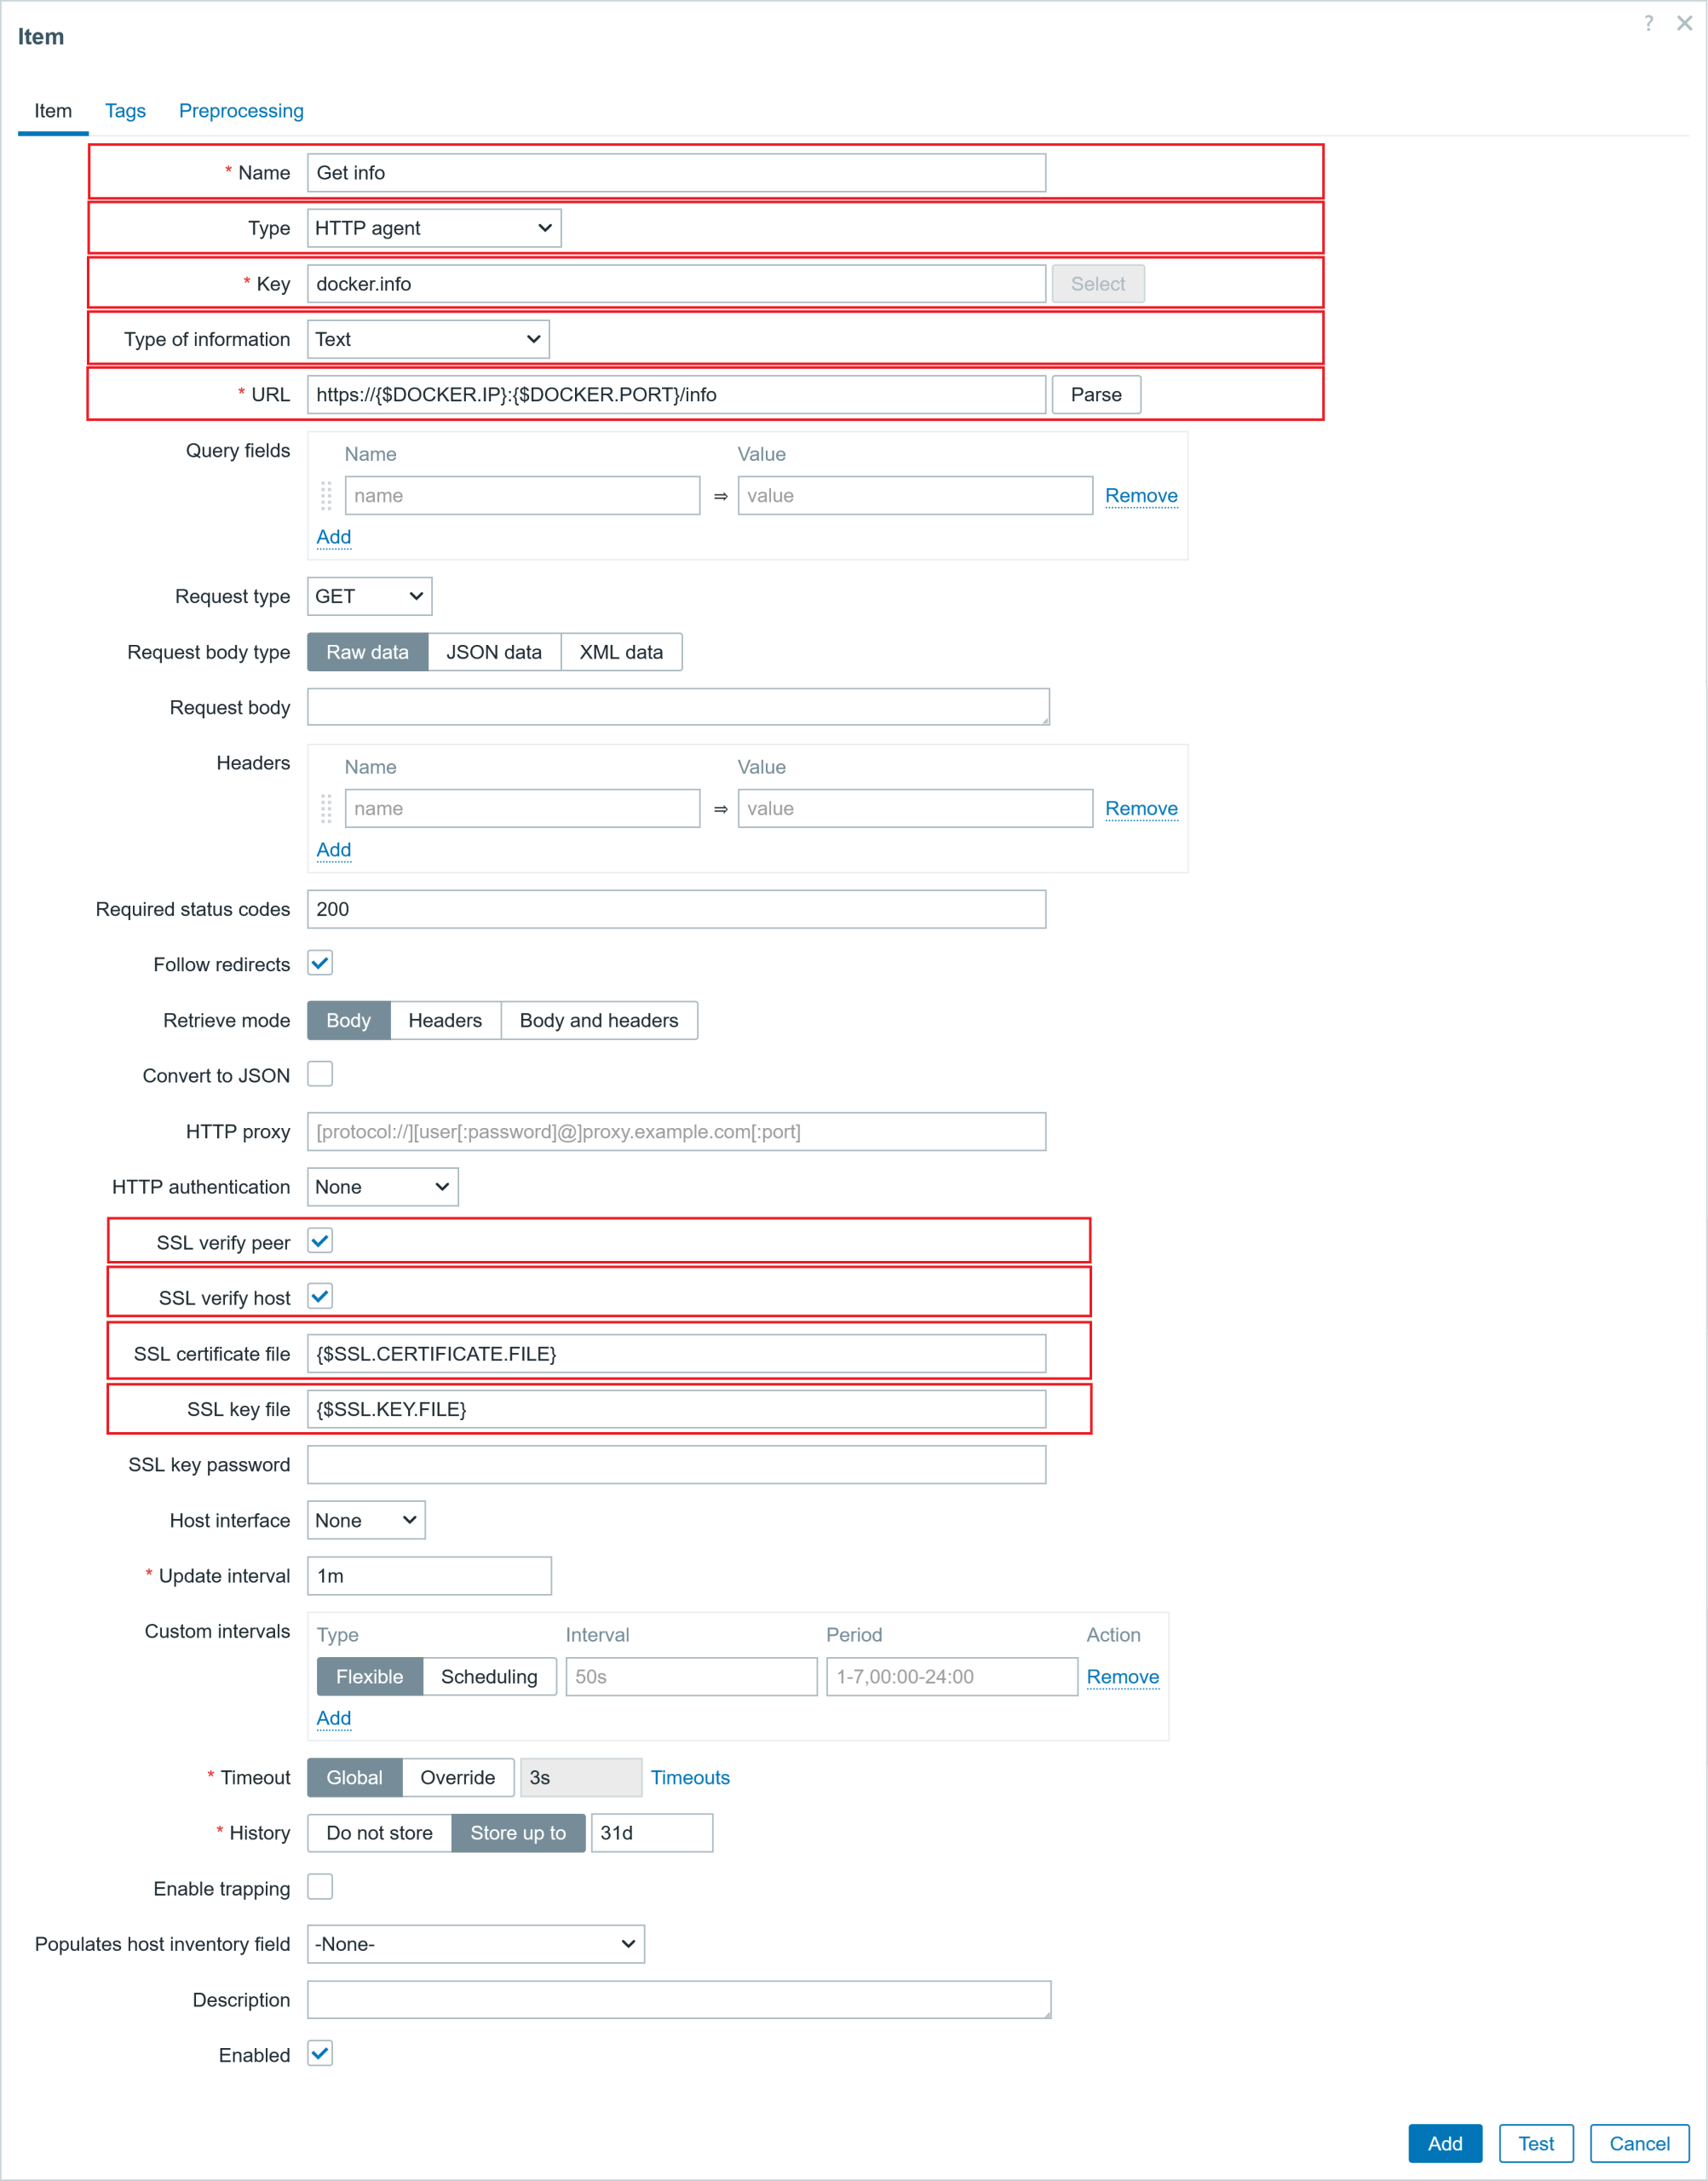
对于另一种方法,我们将使用 HTTP agent 监控项,通过 Docker API 调用批量采集数据。为此,我无需在 Docker 服务器上安装 Zabbix agent。该监控项的身份验证将使用之前复制过去的证书来完成。以下是该监控项中的重要参数:
Host: Docker server items
Item #1
  ▪ Name:             Get info
  ▪ Type              SSH agent
  ▪ Key:              docker.info
  ▪ Type of inf:      text
  ▪ URL:              https://{$DOCKER.IP}:{$DOCKER.PORT}/info
  ▪ SSL verify peer: check
  ▪ SSL verify host: check
  ▪ SSL cert. file:  {$SSL.CERTIFICATE.FILE}
  ▪ SSL key file:    {$SSL.KEY.FILE}
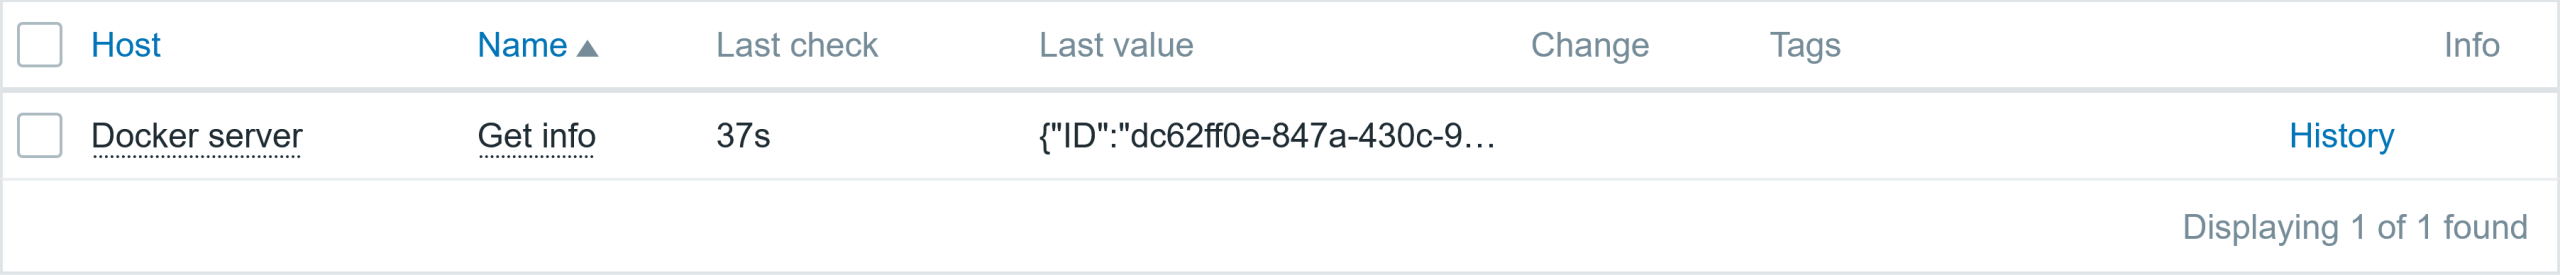
不要忘记测试该监控项(采集到的数据应与图 2 中的相同),然后添加该监控项。如果您还对客户端私钥(client-key.pem)进行了加密,则还需要在监控项配置中提供 SSL 密钥密码。
提取数据
现在,我们可以使用主监控项 Get info 创建依赖监控项,以提取重要指标。添加几个依赖监控项来提取指标,例如容器总数,以及正在运行的、已停止的和已暂停的容器数量。监控项配置参数在依赖监控项示例下方给出。下面显示了监控项“Containers running”的参数截图,并列出了相应的配置参数。
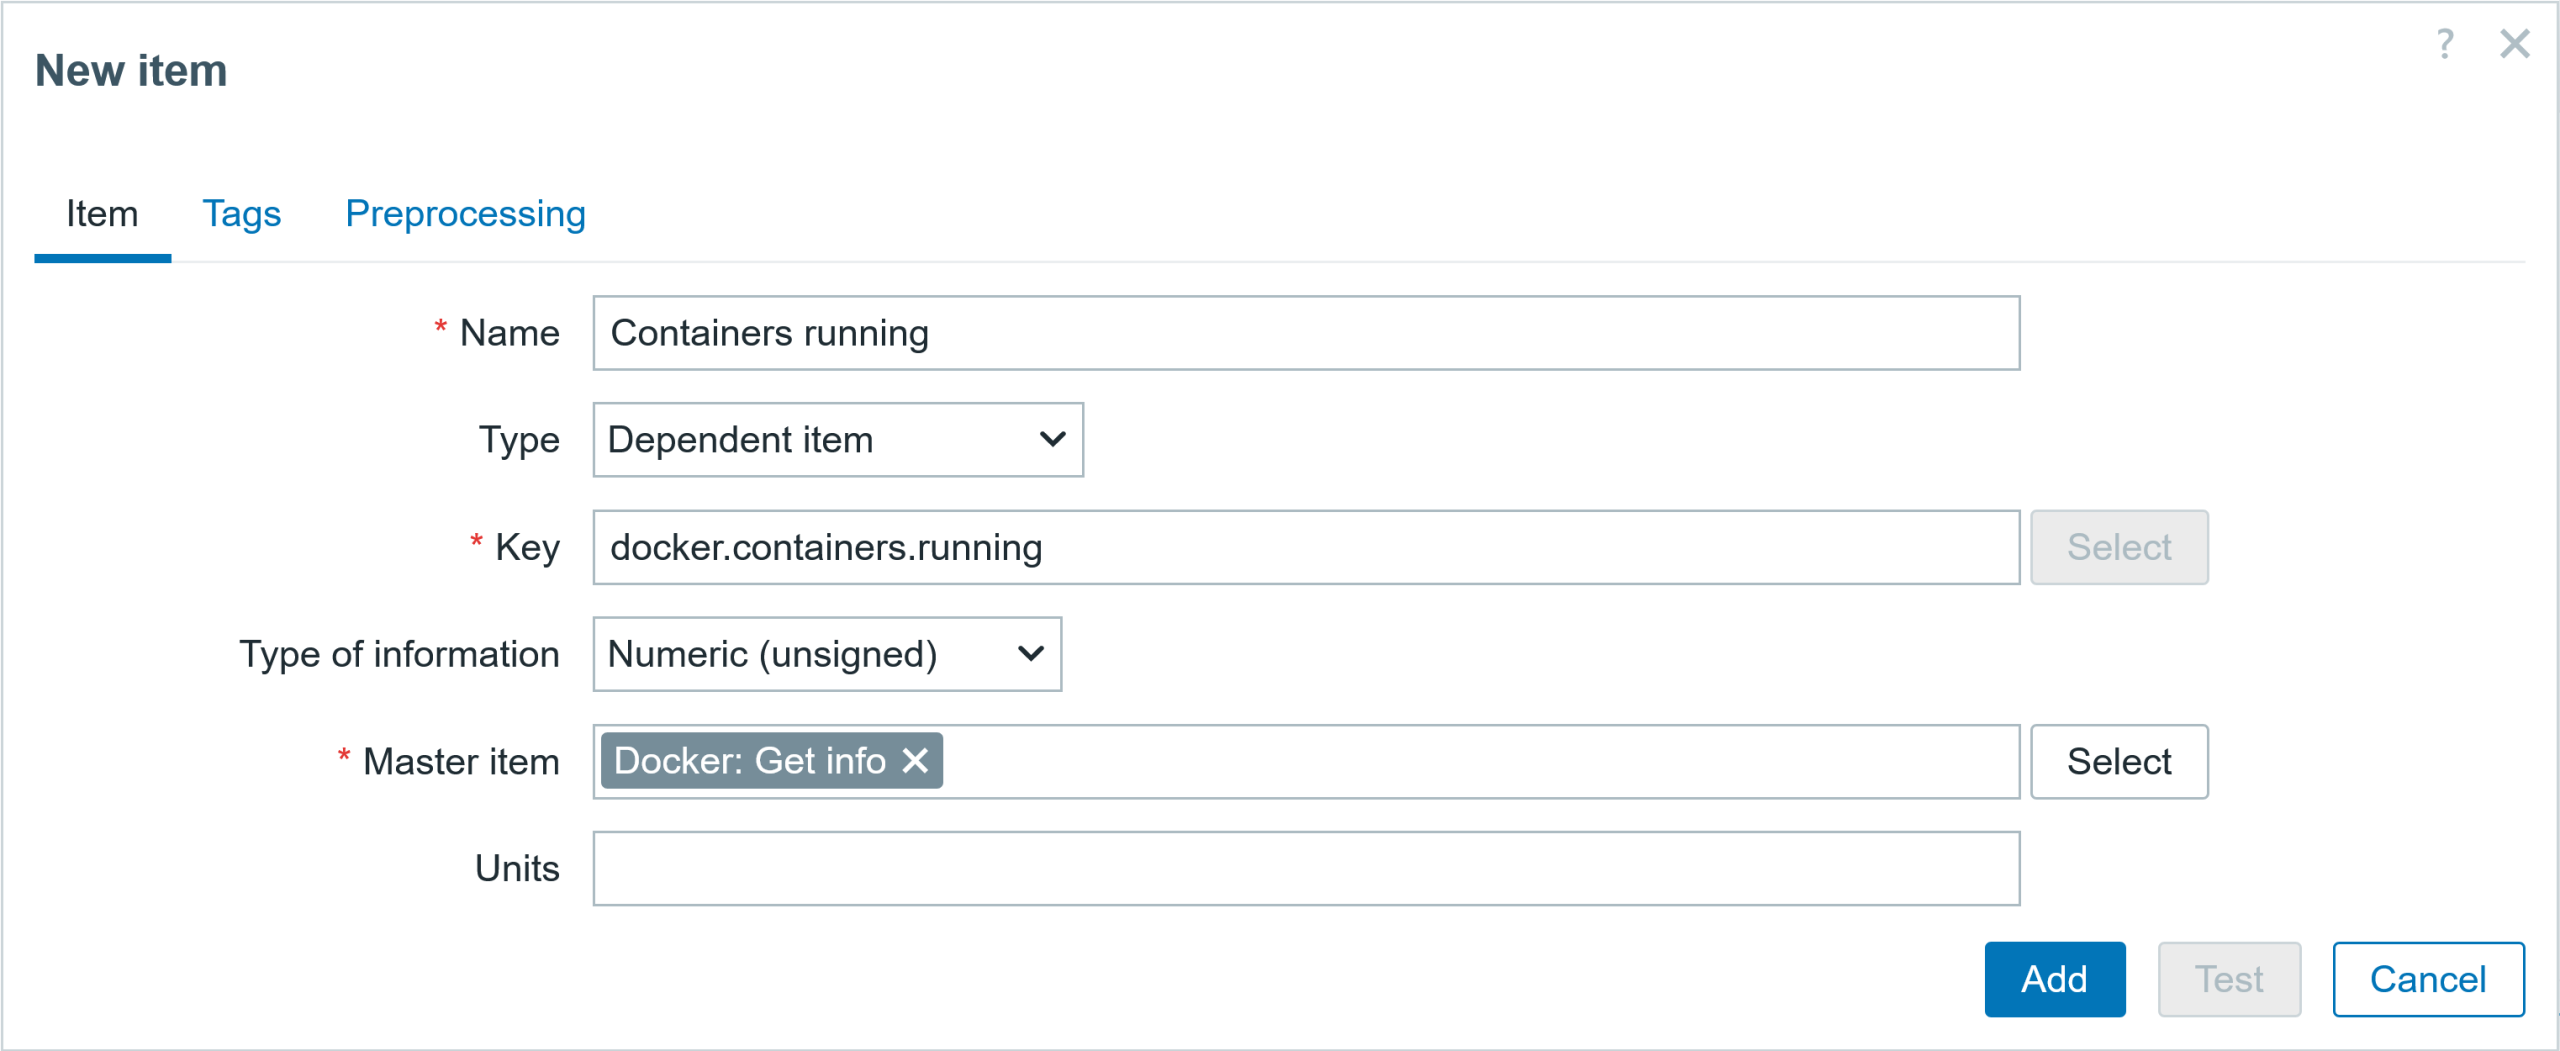
当您拥有大量监控项时,为监控项添加标签也能让筛选工作更加轻松。

在预处理选项卡中,我们可以使用 JSONPath 预处理步骤,从主监控项中提取正在运行的容器数量。

Docker Host items
● Item #1
  ▪ Name: 	Containers running
  ▪ Type 		Dependent item
  ▪ Key: 		docker.containers.running
  ▪ Type of inf: 	Numeric (unsigned)
  ▪ Master item	Docker: Get info
  ▪ Units: 	!containers
♦ Tags (name:value)
  ▪ component:containers
♯ Preprocessing
  ▪ JSONPath  	$.ContainersRunning

● Item #2
  ▪ Name: 	Containers paused
  ▪ Type 		Dependent item
  ▪ Key: 		docker.containers.paused
  ▪ Type of inf: 	Numeric (unsigned)
  ▪ Master item	Docker: Get info
  ▪ Units: 	!containers
♦ Tags (name:value)
  ▪ component:containers
♯ Preprocessing
  ▪ JSONPath  	$.ContainersPaused

● Item #3
  ▪ Name: 	Containers stopped
  ▪ Type 		Dependent item
  ▪ Key: 		docker.containers.stopped
  ▪ Type of inf: 	Numeric (unsigned)
  ▪ Master item	Docker: Get info
  ▪ Units: 	!containers
♦ Tags (name:value)
  ▪ component:containers
♯ Preprocessing
  ▪ JSONPath  	$.ContainersStopped

● Item #4
  ▪ Name: 	Containers total
  ▪ Type 		Dependent item
  ▪ Key: 		docker.containers.total
  ▪ Type of inf: 	Numeric (unsigned)
  ▪ Master item	Docker: Get info
  ▪ Units: 	!containers
♦ Tags (name:value)
  ▪ component:containers
♯ Preprocessing
  ▪ JSONPath  	$.Containers
创建触发器
我还可以配置一个触发器,以便在某些容器未运行时收到问题事件。触发器及其参数配置的截图如下所示。

Trigger
◘ Trigger
  ▪ Name: 		Some containers are not running
  ▪ Operational data: 	Total: {ITEM.LASTVALUE1}, Running: {ITEM.LASTVALUE2}
  ▪ Severity: 		Warning
  ▪ Expression: 		last(/Docker server/docker.containers.total)last(/Docker server/docker.containers.running)
  ▪ PROBLEM event generation mode: Single
  ▪ OK event closes: All problems
获取更多数据
Docker Engine 还包含以前的 API 版本。如果 URL 中未指定 API 版本,则会使用已安装的最新版本(不指定版本使用 API 的方式已被弃用,并将在未来的版本中移除)。因此,即使您安装了最新版本的 Docker(您也应该始终更新到最新版本!),仍然可以通过指定版本来使用较旧的 API 调用(但再强调一次,请检查哪些调用可用)。
Docker API 提供了多种 API 调用,可用于采集有关容器、镜像、容器性能统计信息、网络、卷的信息,或对它们进行更改。
此外,如需了解更多 API 调用,请浏览此页面:https://docs.docker.com/reference/api/engine/latest/.
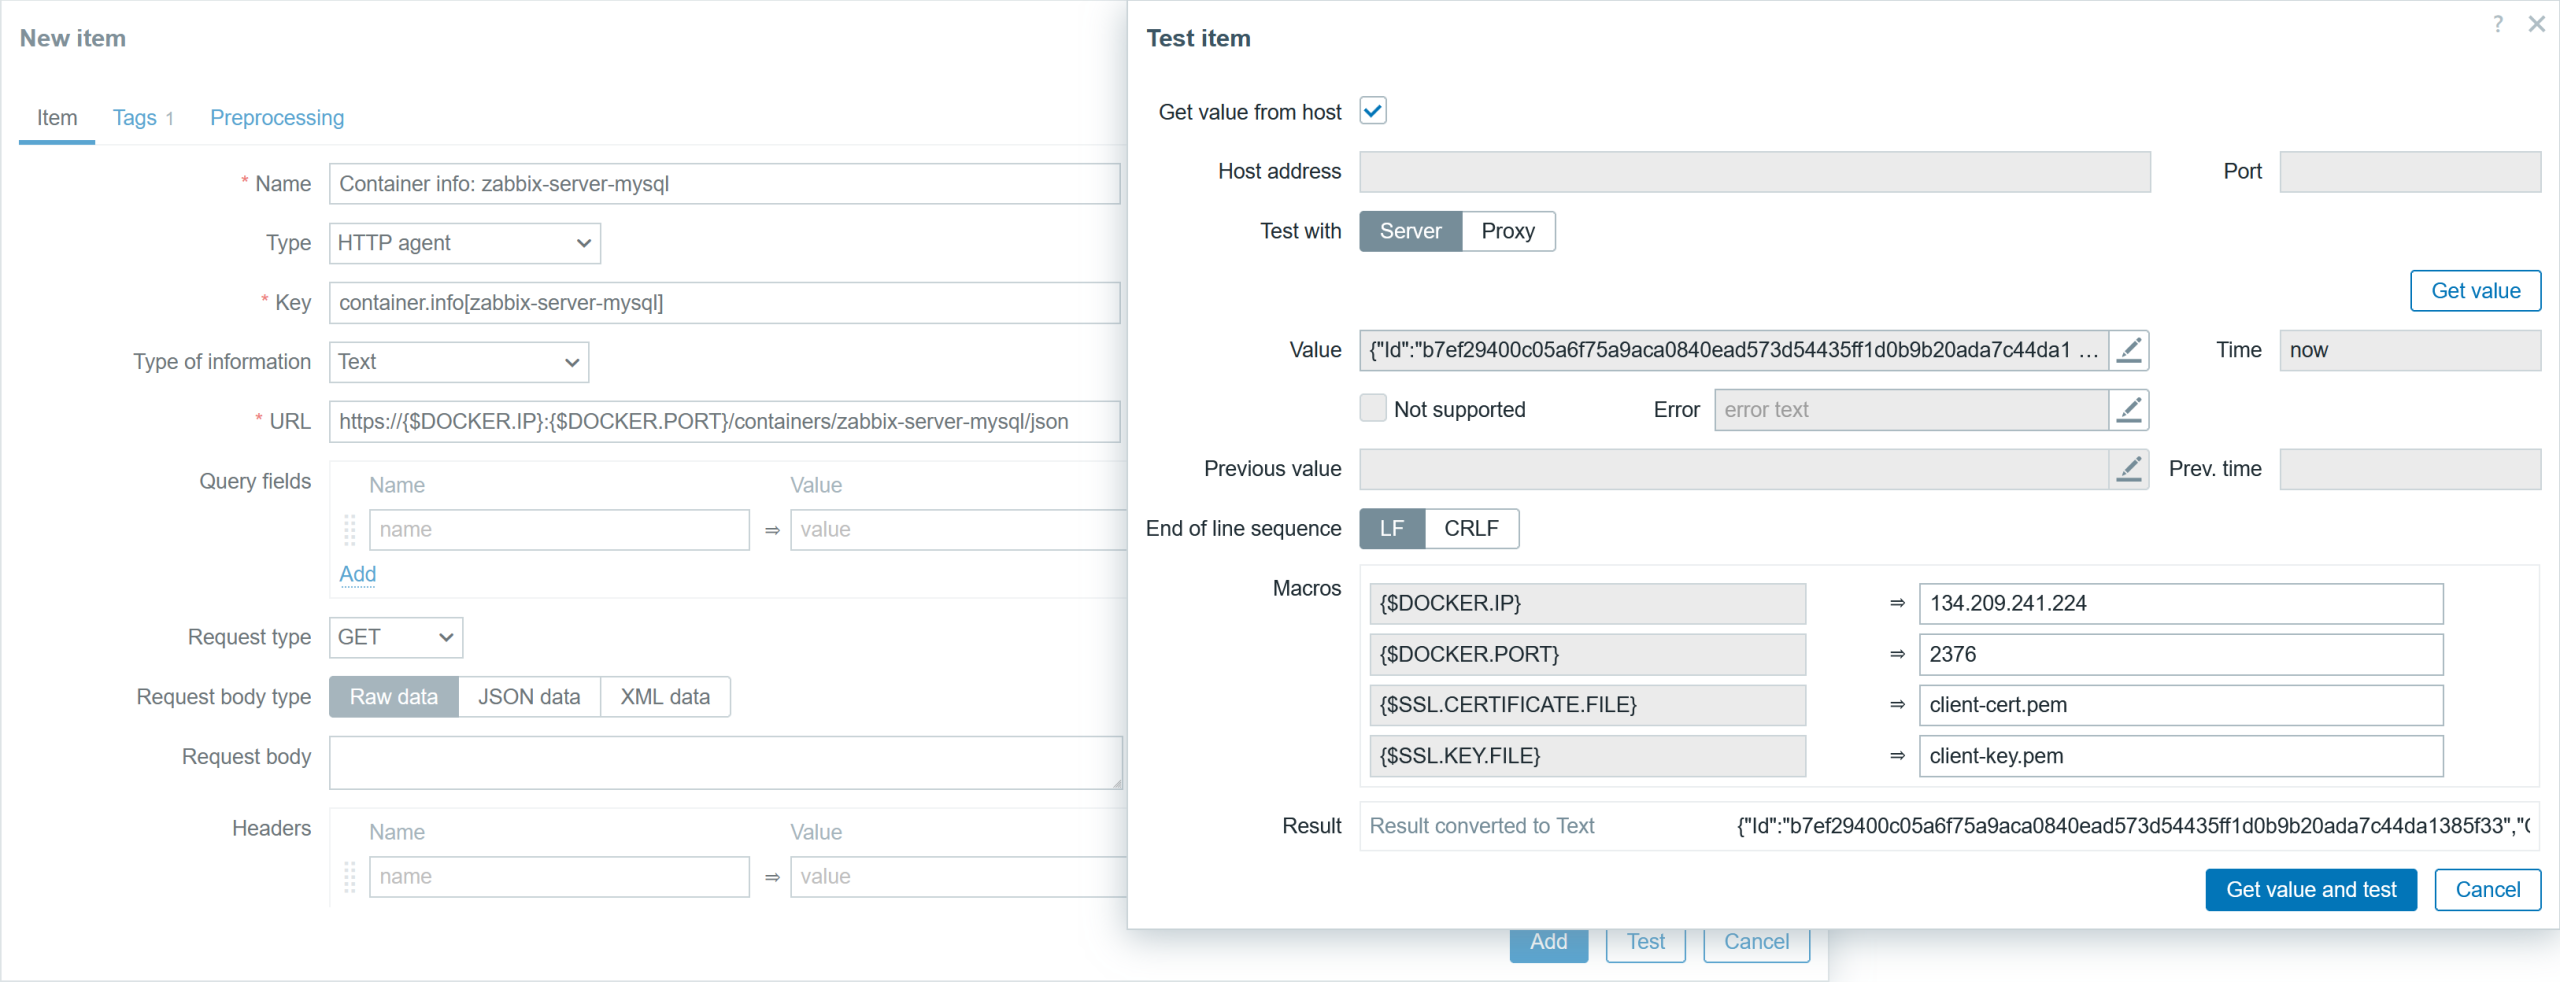
例如,我将创建另一个监控项来采集特定容器的信息。与图 8 示例中的监控项相比,该监控项配置的以下参数不同:URL、监控项名称和键值。
以下是 URL 字段示例(请将 {$CONTAINER} 替换为现有容器的名称):
https://{$DOCKER.IP}:{$DOCKER.PORT}/containers/{$CONTAINER}/json
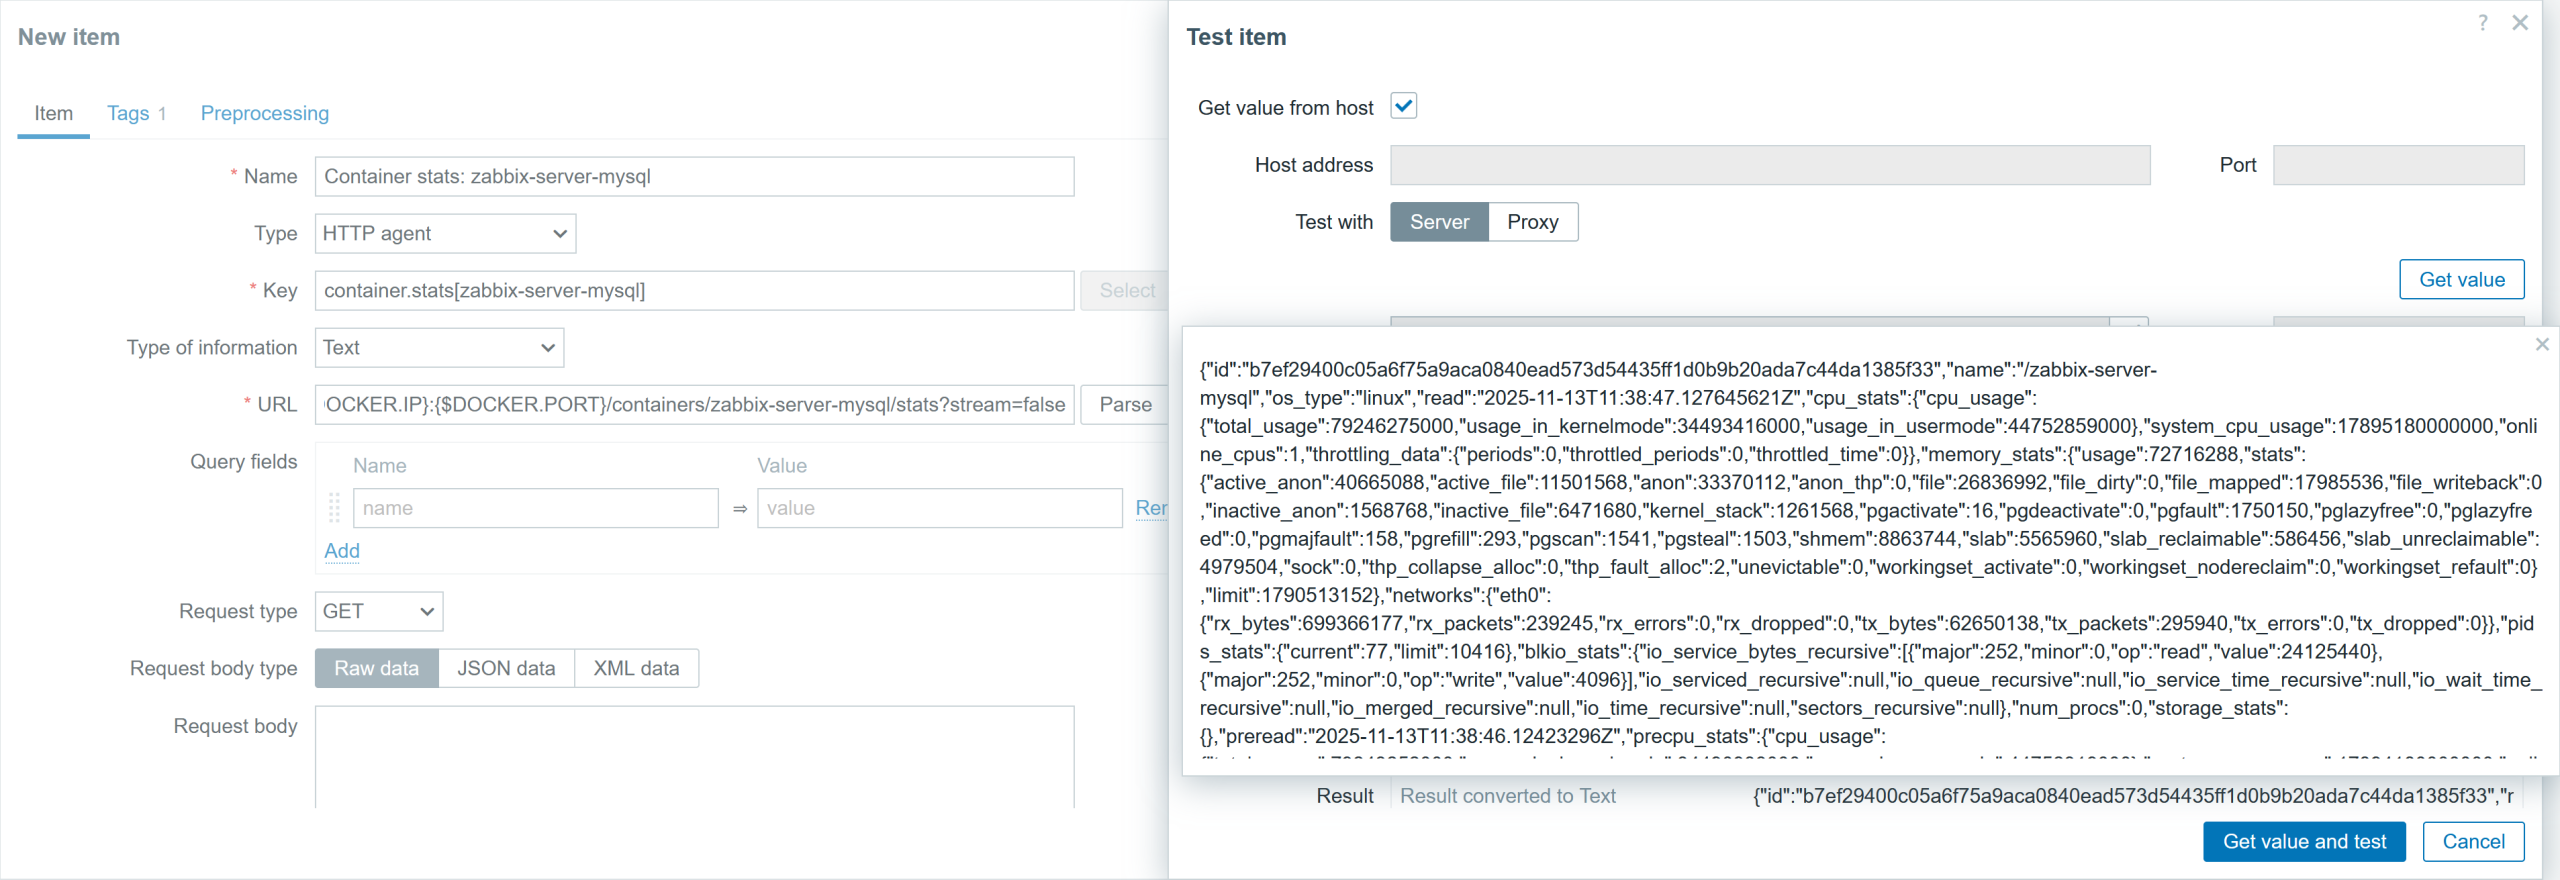
您还可以使用不同的 URL 获取容器性能数据。与图 8 示例中的监控项相比,该监控项配置的以下参数不同:URL、监控项名称和键值。以下是 URL 字段示例(请将 {$CONTAINER} 替换为现有容器的名称):
https://{$DOCKER.IP}:{$DOCKER.PORT}/containers/{$CONTAINER}/stats?stream=false
测试触发器
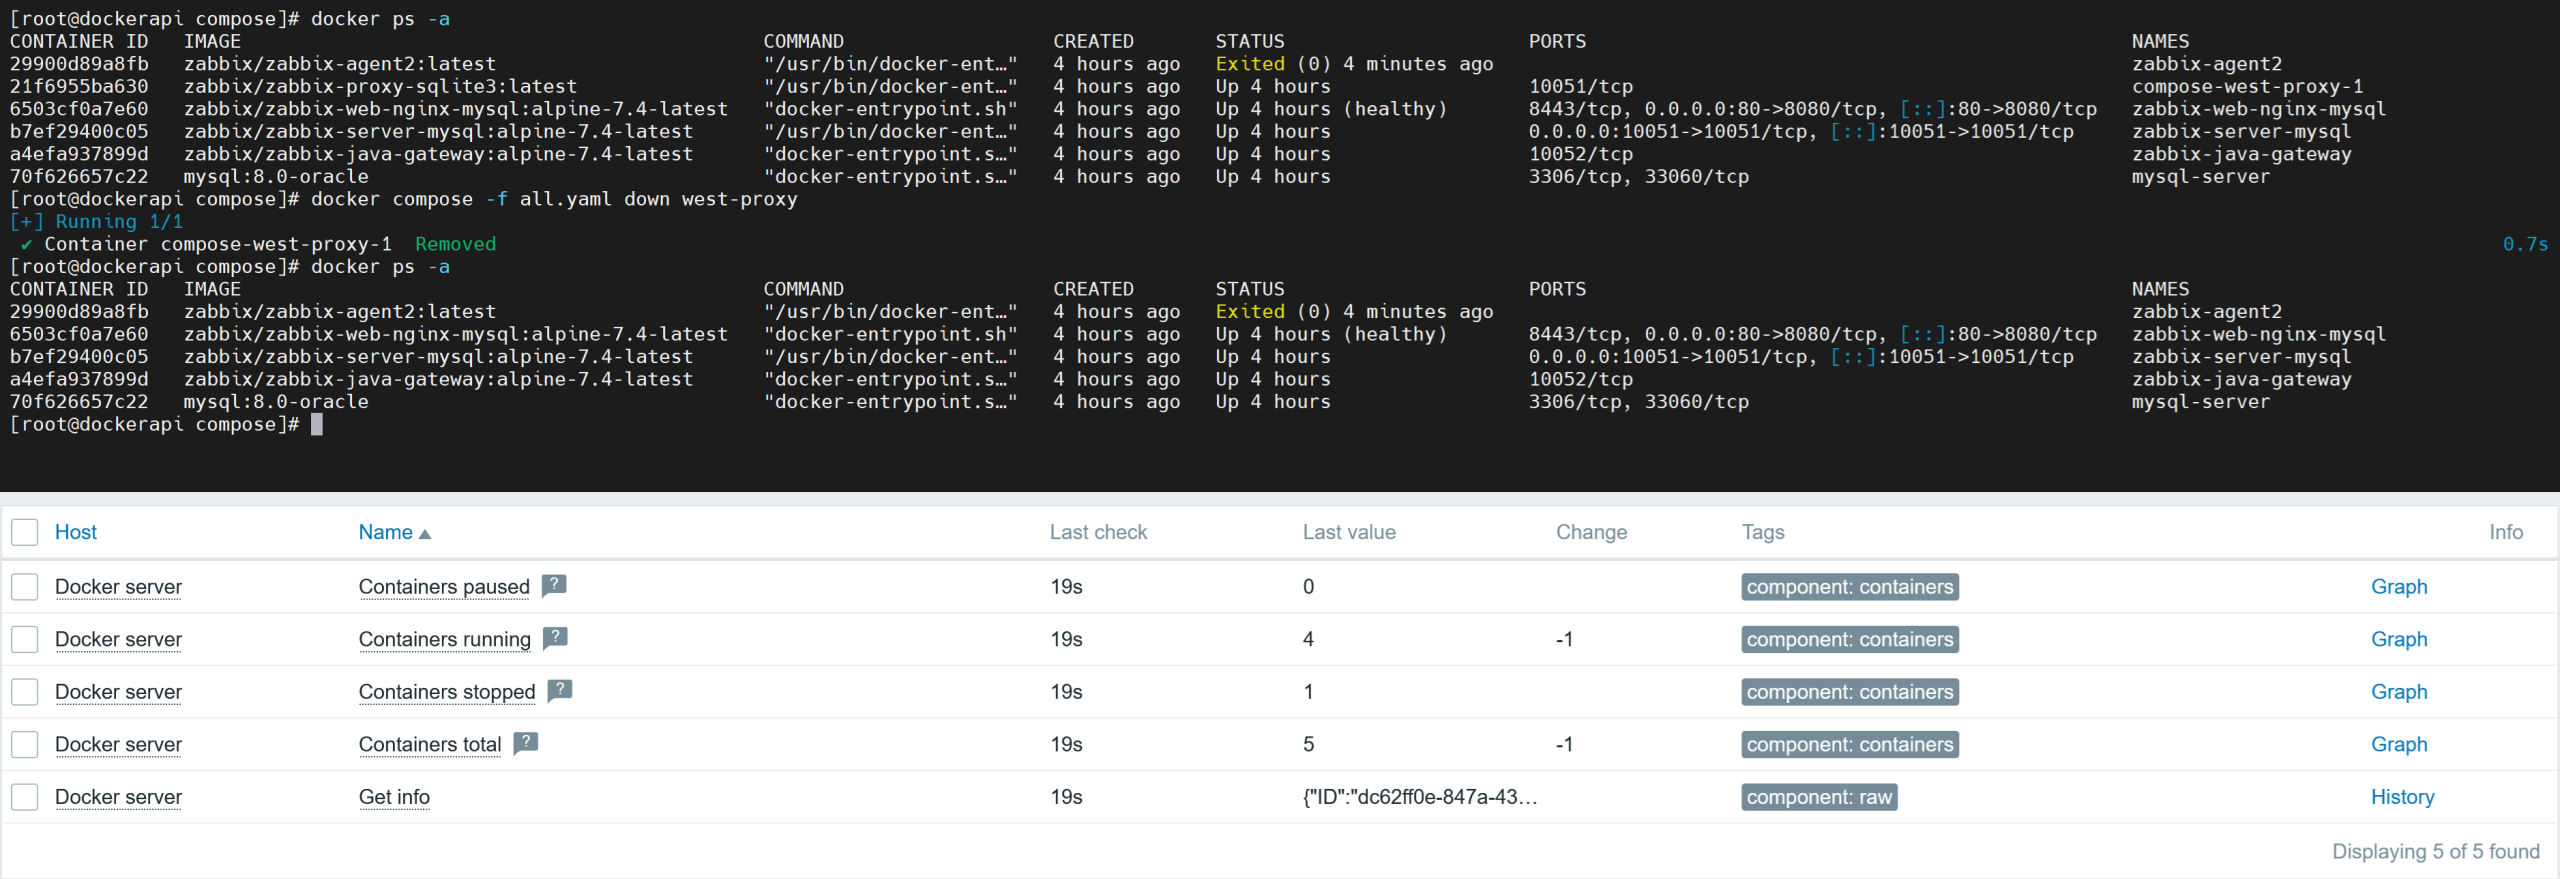
我们可以测试 Docker API 返回的数据是否与看上去的一致,对吧?我有五个使用“docker run”命令创建的容器,以及一个使用“docker compose”命令创建的容器。让我们停止由“docker run”命令创建的容器,并检查采集到的指标是否会反映这一变化。
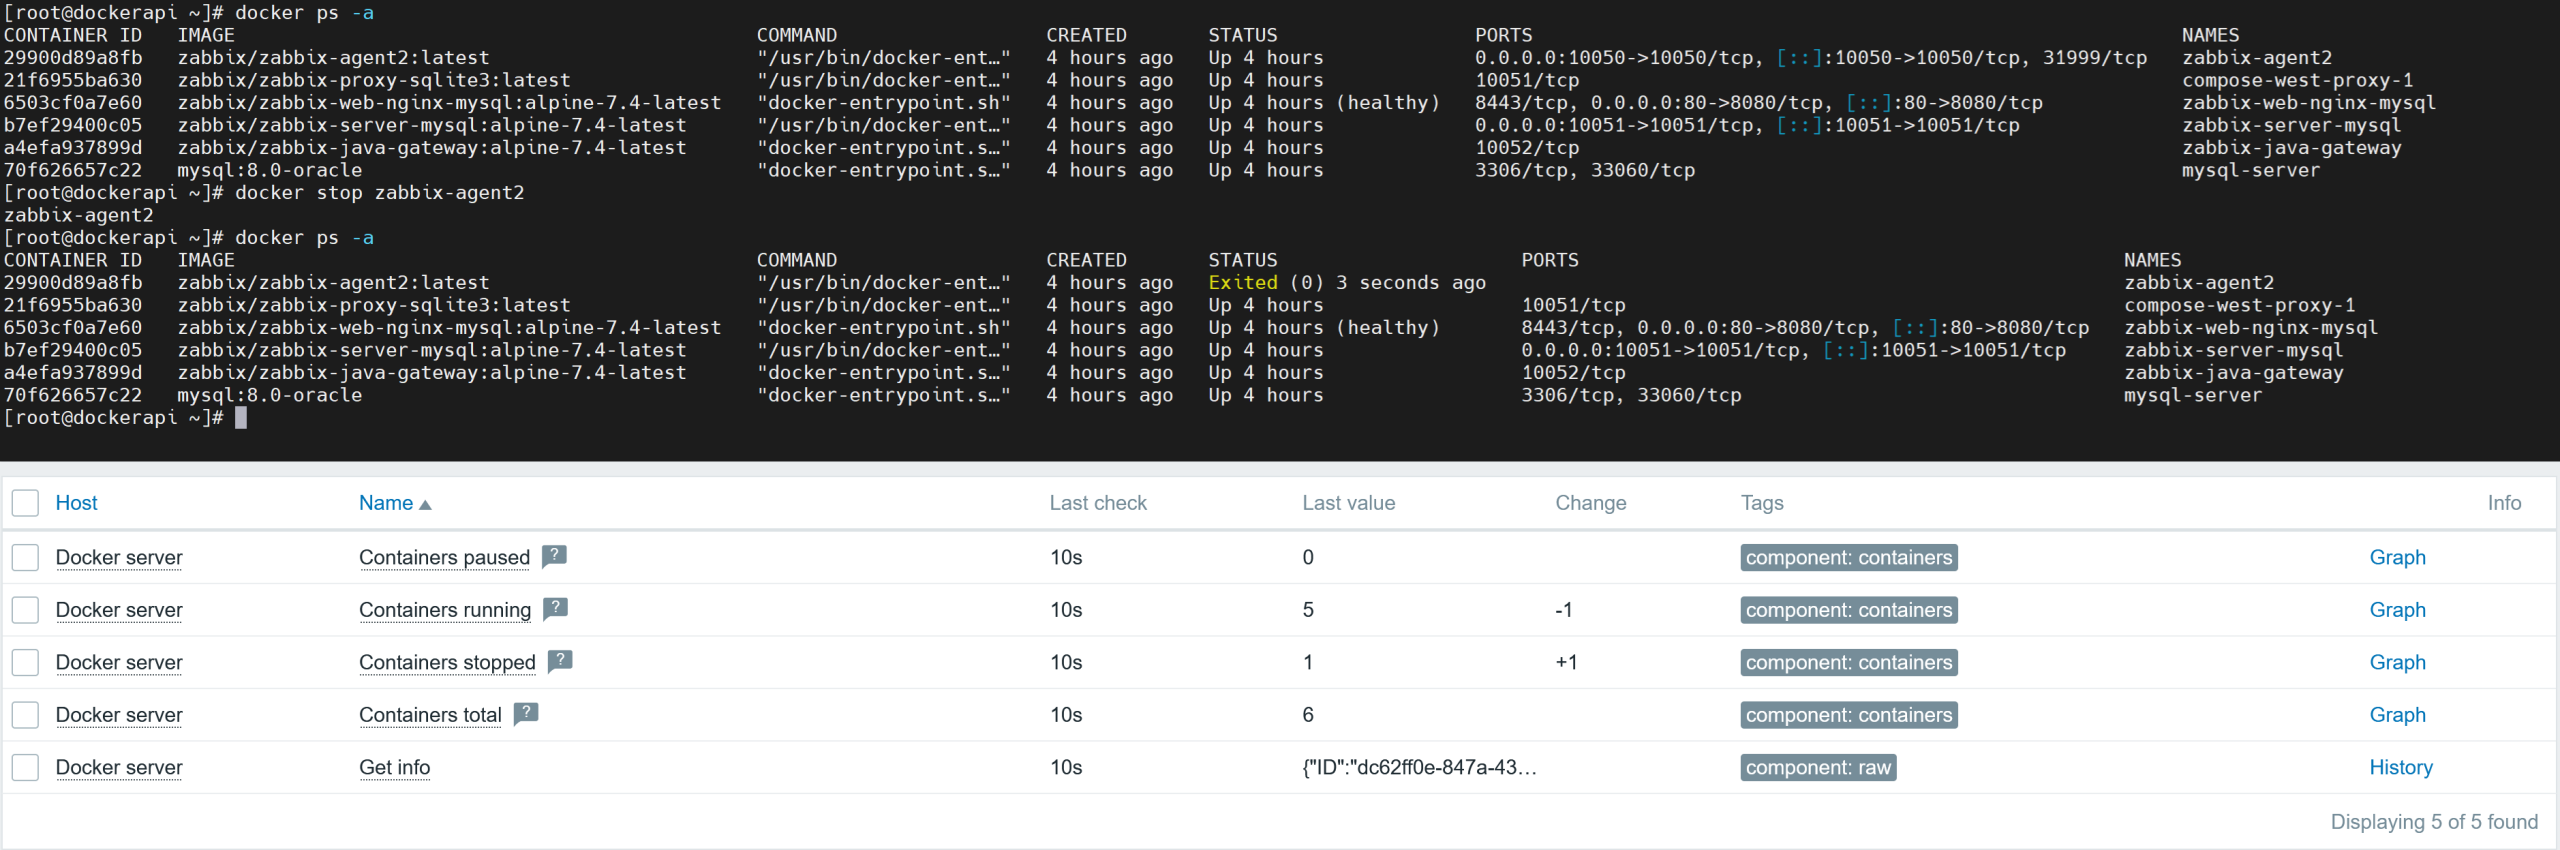
如图 13 所示,已停止的容器同时出现在 Zabbix 通过 Docker API 采集的指标和 Docker CLI 中。Docker 主机监控项显示有 1 个已停止的容器和 5 个正在运行的容器;容器总数为 6。
如果改用“docker compose down”命令,该容器将被停止并彻底移除。这意味着,容器总数也会连同其状态一起减少一个,如图 17 所示。因此,请务必了解每条命令的作用,以及它会对您的监控数据产生怎样的影响。
总结
现在,您对如何使用 HTTP 请求从 Docker 采集数据有了更多了解。类似的方法也可用于通过 API 从其他应用程序采集数据。您可以选择要提取的指标,创建触发器、图形,如果愿意,还可以制作模板。

 Prev Post